Kontivo: manual de uso
para Active Directory
Las cuentas de los usuarios en Active Directory, a partir de una hoja de cálculo o de un CSV de cualquier origen (software de RR. HH., ERP, otro directorio…), o de una exportación escolar (SIECLE, ONDE, Pronote, EcoleDirecte).
Versión 3.0.0 · octubre de 2026 · para el administrador del directorio.
1. Qué hace la herramienta
Kontivo lee la lista de usuarios exportada por su organización (desde un software de RR. HH., un ERP, otro directorio, una hoja de cálculo o un software escolar) y mantiene actualizadas sus cuentas en Active Directory (el directorio de la red). En cada importación:
- crea las cuentas de los usuarios nuevos, con un nombre de usuario según el modelo que usted haya elegido (por ejemplo,
lea.martin) y una contraseña temporal impresa en una ficha; - cambia de grupo a los usuarios que han cambiado de grupo: grupo del directorio y carpeta del directorio (OU);
- actualiza el nombre para mostrar de un usuario que cambia de nombre; su nombre de usuario no cambia;
- deshabilita las cuentas de los usuarios que se han ido y las guarda aparte, en una carpeta «Bajas»; se eliminan más tarde, tras un plazo que usted elige (90 días de forma predeterminada);
- vuelve a habilitar la cuenta de un usuario que regresa;
- crea la carpeta particular de cada usuario nuevo en el recurso compartido de red y le concede los permisos, si usted indica un modelo de ruta (
\\srv\personas$\{sam}).
Antes de cada importación, la herramienta muestra una vista previa de todos los cambios. Puede desmarcar una línea, corregir un nombre de usuario y responder a las preguntas. No se escribe nada en el directorio hasta que hace clic en «Aplicar los cambios».
Lo que la herramienta no hace:
- solo gestiona a los usuarios de la lista importada, en las carpetas que usted le confía;
- no toca Microsoft 365, ni el ENT, ni la mensajería;
- nunca modifica una cuenta que no haya creado o asumido (consulte el § 15), ni una cuenta de administración;
- no envía nada a Internet: el archivo de los usuarios se lee en el equipo donde se ejecuta la herramienta, y la herramienta no se conecta a ningún servicio externo. La única excepción es el botón , y solo cuando hace clic en él; descarga la licencia y nada más (consulte el § 3.2).
La herramienta se abre en su propia ventana, Kontivo, como un programa de Windows normal: sin navegador ni ventana de PowerShell. Todo ocurre en su equipo. Para cerrarla, haga clic en , arriba a la derecha, o cierre la ventana.
La ventana está en francés, inglés, alemán, español, portugués o italiano, según el idioma de Windows o el que usted elija (consulte el § 5, «Idioma de la interfaz»). Este manual existe en los mismos idiomas.
2. Antes de empezar
Necesita:
- Un equipo Windows del dominio: preferiblemente un puesto de administración con Windows 10 u 11. Un controlador de dominio también sirve, pero en él Windows limita los permisos (Control de cuentas de usuario). RSAT ya no es necesario: la V2 accede al directorio por LDAP, sin el módulo Active Directory ni PowerShell.
- .NET Framework 4.8, y nada más: ya está presente en Windows 10 (desde la versión 1903), Windows 11 y Windows Server 2019 a 2025. En Windows Server 2016 se instala una vez (Windows Update, o el instalador «.NET Framework 4.8» de Microsoft); la herramienta lo indica al iniciarse si falta. No se necesita ningún navegador: Kontivo se abre en su propia ventana (solo la ayuda, este manual, se abre en el programa que lee las páginas web en el equipo).
- Una cuenta de Windows con los permisos adecuados sobre las carpetas de los usuarios en el directorio. Lo mejor es una cuenta delegada, que solo tiene permisos sobre esas carpetas: consulte Delegar los permisos. Los permisos que hay que delegar son exactamente los de la V1: nunca se pide un permiso adicional.
- La licencia de la organización: el archivo
licence.jsonenviado por correo electrónico (vinculado al identificador y al dominio de la organización), una licencia por dominio de Active Directory, con una suscripción anual. Sin una licencia válida, la herramienta se inicia en solo lectura (vista previa posible, ningún cambio) y lo indica; consulte el § 3.2 y el § 6. - La lista de los usuarios: una hoja de cálculo o un CSV de cualquier origen, con al menos el apellido, el nombre y el grupo de cada uno (consulte el § 7.1); para una exportación SIECLE, ONDE, Pronote o EcoleDirecte, consulte el apartado Formatos escolares reconocidos.
- La autorización del responsable de la organización, y la ficha del registro de actividades de tratamiento cumplimentada con su delegado de protección de datos: consulte la Ficha del registro RGPD (en francés).
SmartScreen en el primer inicio
La herramienta es un único archivo, ComptesAD.exe. En el primer inicio de un exe descargado, Windows puede mostrar (SmartScreen). Haga clic en y, después, en . Si el exe está firmado con un certificado conocido por su organización, esta advertencia desaparece una vez adquirida la reputación. En cualquier caso, compruebe la huella SHA-256 del exe antes de ejecutarlo (consulte el § 3.1): es lo que garantiza que el archivo no se ha modificado.
Antivirus y seguridad del equipo
El exe está ofuscado (su código está codificado para dificultar la ingeniería inversa): algunos antivirus o EDR pueden considerarlo «sospechoso» aunque esté firmado. Si la herramienta queda bloqueada, avise a su responsable de seguridad de la información (CISO) y pida que se agregue una excepción para la huella SHA-256 publicada. Se puede proporcionar, caso por caso, un exe firmado pero no ofuscado para un EDR reacio (mismo comportamiento, huella publicada para esa variante).
3. Instalación
La herramienta no se instala: es un archivo que se copia, con su carpeta docs\. Solo escribe en el registro de Windows el idioma elegido en la Configuración, para su cuenta de Windows (§ 5, «Idioma de la interfaz»).
3.1 Comprobar la huella, desbloquear y extraer
- Compruebe primero la huella del archivo comprimido: el archivo
ComptesAD-3.0.0.zip.sha256que lo acompaña contiene el valor esperado. En PowerShell, en la carpeta donde están los dos archivos:
La respuesta debe ser(Get-FileHash .\ComptesAD-3.0.0.zip).Hash -eq (Get-Content .\ComptesAD-3.0.0.zip.sha256).Split(' ')[0]True(las mayúsculas y minúsculas no cuentan). La página de descarga también publica la huella del propio exe firmado, que conviene volver a comprobar después de la extracción:(Get-FileHash .\ComptesAD\ComptesAD.exe).Hash. - Antes de extraer: clic con el botón derecho en
ComptesAD-3.0.0.zip, , marque en la parte inferior de la pestaña y, después, . De lo contrario, Windows marca cada archivo extraído como «procedente de Internet» y SmartScreen avisa en el primer inicio (consulte el § 2). - Extraiga el archivo comprimido: obtendrá una carpeta
ComptesAD-3.0.0que contieneComptesAD.exe,LISEZMOI.txt(en francés),README.txt(en inglés),LICENCE.txt,docs\(los manuales, una carpeta por idioma, véase más abajo) yexemples\(archivos de usuarios inventados, para el modo de demostración, § 4). Cámbiele el nombre y colóquela directamente enC:\, en el disco local, para obtenerC:\ComptesAD\. No en un recurso compartido ni en una unidad de red: en ese caso la herramienta se niega a iniciarse («Kontivo se ha iniciado desde una unidad de red (Z:\ComptesAD). Copie ComptesAD.exe en el disco local del equipo, por ejemplo, en C:\ComptesAD, y vuelva a iniciarlo.»). Mantengadocs\junto al exe: el botón de la ventana abre el manual en el idioma de la interfaz, por ejemplodocs\es\Notice.html.
La carpeta docs\ contiene una carpeta por idioma: fr (francés), en (inglés), de (alemán), es (español), pt (portugués) e it (italiano). Cada una contiene Notice.html (este manual), Deleguer-les-droits.html, LISEZMOI.txt y las capturas (img\). Las páginas que solo existen en francés, Exporter-les-eleves.html y Fiche-registre-RGPD.html, están en docs\fr\.
3.2 Colocar y actualizar la licencia
Coloque el archivo licence.json recibido por correo electrónico en C:\ComptesAD\, junto al exe. También puede elegirlo desde la ventana de Kontivo, con el botón de la pantalla Licencia (más abajo): la herramienta lo copia entonces en la carpeta de datos y vuelve a comprobarlo. Sin una licencia válida, la herramienta se inicia en solo lectura y lo indica (banda azul, «No hay licencia (vista previa posible, no se hará ningún cambio).»); el modo de demostración, en cambio, no la requiere.
La suscripción. Una licencia cubre un dominio de Active Directory; la suscripción se renueva automáticamente cada año. La licencia es válida hasta el final del periodo pagado, más 14 días de gracia. Pasado ese plazo, la herramienta pasa a solo lectura: la vista previa sigue siendo posible, pero no se hace ningún cambio en el directorio. El pago se hace con tarjeta, en línea, o mediante factura (transferencia, para las administraciones públicas); en ese caso, se le envía una licencia provisional de 60 días mientras se recibe el pago.
La pantalla Licencia. En la pantalla de inicio, el enlace está siempre visible. La pantalla que abre muestra el estado de la licencia, la organización, el número de la licencia, la fecha de fin («Válida hasta el», con el número de días restantes), el dominio de este directorio y el mensaje completo de la comprobación. En modo de demostración, solo indica que no se necesita ninguna licencia. Dos botones:
- (botón principal): descarga la última licencia de su suscripción desde el servicio de licencias,
https://licences.scolatools.com, por ejemplo tras la renovación anual o un pago mediante factura. La conexión se hace en HTTPS, con la comprobación habitual del certificado por parte de Windows, y pasa por el proxy configurado en Windows. Solo envía el dominio de Active Directory y el número de la licencia instalada: ningún dato de usuarios. La licencia recibida solo se instala tras una comprobación completa (firma, dominio, fechas); una licencia rechazada nunca sobrescribe la instalada. El botón permanece atenuado mientras no haya ninguna licencia colocada: la primera se coloca mediante un archivo. - : en un equipo sin acceso a Internet, elija el archivo
licence.jsonrecibido por correo electrónico o descargado desde su área de cliente.
La licencia instalada con cualquiera de los dos botones se copia en la carpeta de datos (C:\ProgramData\ComptesAD\licence.json, § 3.9). Un licence.json colocado junto al exe sigue reconociéndose.
La pantalla muestra también la dirección de su área de cliente, https://licences.scolatools.com/espace: sus licencias, sus facturas, el cambio de dominio (una vez por periodo de suscripción) y el portal de facturación. Se abre en un navegador, desde cualquier equipo.
El botón es la única conexión a Internet de Kontivo, y solo se produce cuando hace clic en él: nunca al iniciar, nunca en segundo plano. En un equipo sin acceso a Internet, utilice : todo lo demás funciona igual.
3.3 Proteger la carpeta de la herramienta
En el primer inicio, la herramienta comprueba quién puede modificar su carpeta y su exe. Si una cuenta que no es de administrador puede escribir en ella (es el caso de una carpeta creada directamente en C:\, donde «Usuarios autentificados» pueden modificar los archivos), se niega a iniciarse: alguien podría sustituir el exe por código que se ejecutaría con sus permisos.
La ventana muestra entonces: «La carpeta C:\ComptesAD puede ser modificada por «Usuarios autentificados». Alguien podría introducir en ella código que se ejecutaría con sus permisos. Corríjala en un símbolo del sistema o en PowerShell abiertos como administrador, con el comando siguiente, y vuelva a iniciar la herramienta.» y, después, sola en su línea, el comando exacto que se debe escribir, con el identificador de seguridad (SID) correcto de su cuenta. Se parece a este:
icacls "C:\ComptesAD" /inheritance:r /grant:r "*S-1-5-32-544:(OI)(CI)F" "*S-1-5-18:(OI)(CI)F" "*S-1-5-21-…:(OI)(CI)RX"Copie el comando que muestra la herramienta, péguelo en un símbolo del sistema o una ventana de PowerShell abiertos como administrador y vuelva a iniciar la herramienta. Cada permiso va entre comillas: el comando funciona tal cual en ambos. Concede control total a los administradores y al sistema, y solo lectura a la cuenta que inició la herramienta. La comprobación se aplica a la carpeta, al exe ComptesAD.exe, a su archivo de configuración ComptesAD.exe.config si existe, y a la carpeta docs\.
La misma comprobación se aplica a la carpeta de datos C:\ProgramData\ComptesAD cuando se ha creado manualmente con permisos demasiado amplios. El comando propuesto para esta carpeta termina en (OI)(CI)F": su cuenta debe poder escribir en ella. Si esta carpeta pertenece a una cuenta que no es ni administrador ni la suya, la herramienta propone icacls "C:\ProgramData\ComptesAD" /setowner "*S-1-5-32-544" /T. Esta carpeta debe estar en un disco local fijo; de lo contrario: «La carpeta C:\… está en una unidad de red: contendría el secreto de la organización y datos de usuarios (DONNEES_SUR_PARTAGE). Indique una carpeta del disco local fijo del equipo, por ejemplo, ComptesAD.exe -DossierDonnees "C:\ComptesAD-donnees", y vuelva a iniciar la herramienta.» (o «un recurso compartido de red», «un medio extraíble (memoria USB, disco externo)», «un CD o un DVD»).
Haga este primer inicio con la cuenta que utilizará la herramienta (la cuenta delegada, véase más abajo): así, el comando mostrado contiene su SID. Si un administrador lo escribe para su propia cuenta, la cuenta delegada ya no podrá leer la carpeta.
La carpeta de datos pertenece a la cuenta de Windows que la creó: el secreto de la organización está cifrado en ella solo para esa cuenta (protección DPAPI de Windows). Si otra cuenta inicia la herramienta con la misma carpeta, no se inicia: «La carpeta de datos C:\ProgramData\ComptesAD se creó para otra cuenta de Windows (propietario: DEMO\adm-a): su cuenta no puede acceder a ella. Kontivo reserva cada carpeta de datos a un único operador, porque el secreto de la organización está cifrado para él en ella. Puede volver a iniciar la herramienta con esa cuenta, pedir a un administrador que le transfiera la carpeta en un símbolo del sistema o en PowerShell abiertos como administrador, con el comando siguiente (el antiguo operador ya no tendrá acceso a ella y el secreto, cifrado para él, deberá volver a importarse desde una exportación de la configuración), o eliminar esta carpeta si no contiene nada útil. Después, vuelva a iniciarla.», seguido del comando icacls "C:\ProgramData\ComptesAD" /inheritance:r /grant:r "*S-1-5-32-544:(OI)(CI)F" "*S-1-5-18:(OI)(CI)F" "*S-1-5-21-…:(OI)(CI)F" /T. Antes de transferir la carpeta, exporte la configuración con el secreto desde la cuenta propietaria (§ 12) y, después, impórtela con la nueva cuenta. Si es la carpeta de la herramienta la que se reservó a otra cuenta, el mensaje es «Su cuenta no puede leer la carpeta de la herramienta C:\ComptesAD (propietario: …): sus permisos se aplicaron para otra cuenta de Windows. Un administrador puede darle permiso de lectura en un símbolo del sistema o en PowerShell abiertos como administrador, con el comando siguiente; después, vuelva a iniciar la herramienta.», con un comando en RX y /T.
3.4 Qué cuenta utilizar
La herramienta actúa en el directorio con la cuenta de Windows que la inicia. Nunca pide una contraseña para actuar en el directorio; solo el desbloqueo de su ventana tras una ausencia pide la de la cuenta que la inició (§ 3.5).
- Recomendado: una cuenta delegada (por ejemplo,
DEMO\adm-comptes), que solo tiene permisos sobre las carpetas de los usuarios. Consulte Delegar los permisos. No necesita ningún permiso de administrador en el equipo. - Una cuenta «Admins. del dominio» también funciona, pero la herramienta muestra entonces el consejo «utilice una cuenta delegada solo en las OU de los usuarios».
Para iniciar la herramienta con la cuenta delegada cuando ha iniciado sesión con otra cuenta:
- mantenga pulsada la tecla Mayús, haga clic con el botón derecho en
ComptesAD.exe, elija y escriba la cuenta delegada y su contraseña; - o, en un símbolo del sistema:
runas /user:DEMO\adm-comptes "C:\ComptesAD\ComptesAD.exe"Las opciones se escriben dentro de las comillas, después de la ruta del exe: runas solo admite un argumento de programa (por ejemplo, runas /user:DEMO\adm-comptes "C:\ComptesAD\ComptesAD.exe -LectureSeule", consulte el § 6). La ventana de Kontivo permanece abierta y muestra el mensaje si la herramienta se niega a iniciarse: puede leer el motivo y copiar el comando que propone.
Iniciada con otra cuenta, la herramienta solo ve los archivos de esa cuenta. Kontivo se ejecuta entonces con la cuenta delegada: su carpeta Descargas, su Escritorio y sus documentos le están vedados, tanto en el cuadro «Abrir» como al arrastrar y soltar. Copie la lista de los usuarios en una carpeta que la cuenta delegada pueda leer (por ejemplo, C:\Temp\import) y elimínela después de la importación. Los archivos que exporta la herramienta (configuración, vista previa CSV) se guardan donde usted elija en el cuadro «Guardar como», que se abre en las carpetas de la cuenta delegada. En la pantalla Registros, la ruta se muestra junto al botón («Carpeta de los registros: C:\ProgramData\ComptesAD\journaux»): cópiela si el Explorador que se abre no es el de la cuenta correcta.
Las fichas de cuenta (contraseñas temporales) están cifradas para la cuenta de Windows que hizo la importación: utilice siempre la misma cuenta para importar y para volver a imprimir las fichas.
3.5 Iniciar la herramienta
Haga doble clic en ComptesAD.exe (o iníciela con la cuenta delegada, véase más arriba). La ventana de Kontivo se abre directamente, con un tamaño de 1280 × 800 (o el de la pantalla si es más pequeña); puede moverla, maximizarla o minimizarla como cualquier ventana. No hay navegador, ni enlace que copiar, ni una segunda ventana que mantener abierta.
La banda superior recuerda siempre dónde se encuentra: «Dominio DEMO · controlador DC1 · cuenta DEMO\adm-comptes» (naranja «MODO DE DEMOSTRACIÓN» en modo de demostración, azul «SOLO LECTURA» en solo lectura). A la derecha, abre este manual, en el idioma de la interfaz, y cierra la herramienta. Todo puede hacerse también con el teclado: Tab pasa de un control a otro, Entrar ejecuta la acción principal de la pantalla, Espacio marca una casilla; las pantallas se pueden leer con el Narrador de Windows.
Para cerrarla, haga clic en , arriba a la derecha, o cierre la ventana (aspa, Alt+F4): la herramienta pregunta «¿Salir de Kontivo?». Durante una aplicación de cambios, el cierre propone primero poner la aplicación en pausa: se detiene limpiamente y podrá reanudarse en el siguiente inicio (consulte el § 13). Si cierra su sesión de Windows o apaga el equipo durante una aplicación, Windows muestra «Kontivo está aplicando un plan: ponga la aplicación en pausa en Kontivo antes de cerrar la sesión (podrá reanudarse).»: la herramienta retiene el cierre el tiempo necesario para poner la aplicación en pausa; después, vuelva a cerrar la sesión.
Si vuelve a iniciar ComptesAD.exe cuando ya está abierto, no se abre una segunda ventana: la ventana ya abierta pasa a primer plano.
Bloqueo tras una ausencia. Después de 30 minutos sin actividad del teclado ni del ratón, la ventana se bloquea: «Kontivo se bloquea después de 30 minutos sin actividad.» Los datos de los usuarios se ocultan y la vista previa de impresión se cierra; una aplicación en curso continúa. Haga clic en y escriba la contraseña de la cuenta de Windows que inició Kontivo, en el cuadro de credenciales de Windows. Tras tres contraseñas rechazadas, la ventana sigue bloqueada: salga de Kontivo y vuelva a iniciarlo. El plazo se cambia al iniciar: ComptesAD.exe -InactiviteMinutes 15 (de 1 a 1440).
Opciones de inicio. Se escriben después de la ruta del exe (dentro de las comillas de runas, § 3.4), o al final del de un acceso directo:
-LectureSeule: no se escribe nada en el directorio (§ 3.6 y § 6);-Mode Essai: el directorio simulado (§ 4), con-AujourdhuiSimule AAAA-MM-JJpara simular otra fecha (solo en modo de demostración);-Serveur dc1.demo.local: el controlador de dominio que se va a utilizar (§ 5.4);-DossierDonnees "C:\ComptesAD-donnees": otra carpeta de datos, en un disco local fijo (§ 3.3);-InactiviteMinutes 15: el plazo de bloqueo (véase más arriba);-Langue es(ofr,en,de,pt,it): el idioma de la interfaz para este inicio, con prioridad sobre el de la Configuración (§ 5, «Idioma de la interfaz»). Cualquier otro valor se rechaza: «Idioma desconocido: «…». Idiomas disponibles: fr, en, de, es, pt, it.»;-Aide: la lista completa de las opciones.
Por ejemplo: runas /user:DEMO\adm-comptes "C:\ComptesAD\ComptesAD.exe -LectureSeule -Langue en".
La ventana sigue el tema claro u oscuro de Windows, y el contraste alto; las capturas de este manual están en tema claro, o en tema oscuro si su lector de páginas está configurado así. Están hechas en modo de demostración (banda naranja, consulte el § 4).
Al iniciarse, la ventana de Kontivo también puede indicar:
- «Información: Kontivo se ha iniciado como administrador (token elevado). La elevación nunca es necesaria: es preferible hacer doble clic en ComptesAD.exe con la cuenta delegada, sin «Ejecutar como administrador».» Inicie la herramienta como administrador solo en un controlador de dominio;
- «Atención: Windows ha iniciado su sesión con un perfil TEMPORAL (C:\Users\TEMP…). Todo lo que se guarde en este perfil, incluidas las claves que cifran las fichas de contraseñas y las propias fichas, desaparecerá al cerrar la sesión. Imprima las fichas antes de cerrar la sesión o haga reparar el perfil antes de aplicar un plan.»;
- el estado de la licencia (consulte el § 6): válida, a punto de caducar («caduca el …»), o solo lectura impuesta; el detalle está en la pantalla Licencia (§ 3.2).
3.6 Modo de solo lectura para la primera pasada
Para una primera pasada por su directorio sin cambiar nada, inicie la herramienta con la opción -LectureSeule: C:\ComptesAD\ComptesAD.exe -LectureSeule (o, con la cuenta delegada, dentro de las comillas del comando runas). La herramienta calcula la vista previa y la muestra, pero no escribe nada en el directorio. Consulte el § 6.
3.7 Migrar desde la V1 (PowerShell)
No hay migración de datos: la V2 lee los mismos archivos y el mismo directorio que la V1. Para pasar de la V1 a la V2:
- Salga de la V1 (botón ).
- Copie
ComptesAD.exey la carpetadocs\enC:\ComptesAD. - Elimine los archivos antiguos de la V1: los
.ps1,.psm1,.cmd, y las carpetasmodules\,simulation\,web\. - Coloque
licence.json(consulte el § 3.2). - Inicie el exe con la misma cuenta que antes.
La carpeta C:\ProgramData\ComptesAD y sus permisos se reutilizan tal cual; se conservan su configuración, su secreto, sus cuentas marcadas, sus registros y sus fichas. Un plan interrumpido por la V1 puede reanudarse con la V2 (mismo formato, misma regla de las 12 horas). Una configuración existente (V1, V2) conserva sus nombres de OU, sus modelos de grupos y sus descripciones: los valores neutros de la V3 (Personas, Personas-{classe}, «{classe} (gestionado por Kontivo)»…) solo afectan a una instalación nueva. En su primera apertura, la V3 escribe en configuration.json la descripción que la herramienta aplicaba implícitamente («Élève {classe} (géré par ComptesAD)»), de modo que ninguna cuenta existente cambia.
3.8 Desinstalar
Elimine la carpeta C:\ComptesAD. Los datos de la organización (C:\ProgramData\ComptesAD) y las fichas de %LOCALAPPDATA%\ComptesAD deben eliminarse aparte, después de exportar la configuración con el secreto si desea conservarla (consulte el § 12).
3.9 Dónde guarda la herramienta sus archivos
| Carpeta | Contenido |
|---|---|
C:\ProgramData\ComptesAD\ | Configuración (configuration.json), secreto de la organización, registro de los nombres de usuario retirados, registros, planes en curso, y la copia de licence.json instalada desde la pantalla Licencia (archivo elegido o licencia actualizada, § 3.2). La crea la herramienta con permisos reservados a los administradores, al sistema y a su cuenta. Debe estar en un disco local fijo: se rechazan los recursos compartidos y las unidades de red. |
%LOCALAPPDATA%\ComptesAD\Fiches\ | Fichas de cuenta (contraseñas temporales), cifradas para su cuenta de Windows. |
%LOCALAPPDATA%\ComptesAD\essai\ | Todo el modo de demostración (§ 4): configuración, directorio simulado, registros, fichas (fiches\) y carpetas particulares simuladas (dossiers\) de la demostración, propios de su cuenta de Windows. |
El registro de Windows (HKCU\Software\ComptesAD) | Solo el valor Langue: el idioma de la interfaz elegido en la Configuración, para su cuenta de Windows en este equipo (§ 5, «Idioma de la interfaz»). No se escribe nada más en el registro. |
La carpeta de la herramienta (C:\ComptesAD) | Nunca se escribe nada en ella, ni en modo real ni en modo de demostración (salvo la copia de licence.json si la coloca usted mismo). La impresión de las fichas no escribe ningún archivo en ninguna parte (§ 10). |
3.10 Preparar el recurso compartido de las carpetas particulares
Para que la herramienta cree la carpeta particular de cada usuario (§ 5.4), el recurso compartido que las aloja debe existir en el servidor de archivos. Kontivo lo prepara de una vez: un administrador del servidor de archivos copia en él ComptesAD.exe (por ejemplo, en C:\ComptesAD) y escribe, en ese servidor, en un símbolo del sistema o una ventana de PowerShell abiertos como administrador:
C:\ComptesAD\ComptesAD.exe -PreparerPartage -Dossier D:\Personas -Partage personas$ -GroupeDelegue DEMO\GG-ComptesADSin parámetros, una pequeña ventana pide estos valores, con los botones (no se cambia nada) y . La herramienta crea la carpeta si falta, deshabilita la herencia de permisos y aplica los necesarios (el grupo delegado puede crear y archivar las carpetas de los usuarios; cada usuario llega a su carpeta sin ver las de los demás), crea el recurso compartido con la enumeración basada en el acceso y, después, muestra el modelo de ruta que se debe pegar en la configuración, por ejemplo \\srv-fichiers.demo.local\personas$\{sam}. Indica, línea por línea, lo que ha hecho ([FAIT]) y lo que ya estaba implantado ([OK]): puede volver a ejecutarla sin riesgo. Agregue -LectureSeule para solo comprobar, -Langue es (u otro idioma) para los mensajes, y -GroupeEleves DEMO\Personas-Todas si los usuarios tienen su propio grupo (si no: «Usuarios autentificados»). No se escribe nada en el directorio y no se pide ninguna licencia para este paso. El detalle de los permisos aplicados está en Delegar los permisos, § 6.
4. Primer inicio en modo de demostración
Antes de tocar su directorio, pruebe la herramienta en un directorio simulado: la «Organización de demostración», con archivos de ejemplo ficticios (hasta unos 400 usuarios inventados). No se modifica nada en su directorio real y no se contacta con ningún controlador de dominio.
- Inicie
ComptesAD.exeen modo de demostración: en un símbolo del sistema,C:\ComptesAD\ComptesAD.exe -Mode Essai; o cree un acceso directo aComptesAD.exe(clic con el botón derecho, ) y, en sus , agregue-Mode Essaial final del , después de las comillas de cierre. En un equipo que no llega a ningún dominio, la ventana de Kontivo también propone la demostración por sí misma. La banda superior es naranja: «MODO DE DEMOSTRACIÓN: directorio simulado, no se modifica nada en su directorio real». - Haga clic en y siga los cuatro pasos (consulte el § 5). En el árbol del directorio simulado, las carpetas
Personas,BajasyGruposya existen, dentro deOrganizacion(son los nombres del directorio de demostración: los suyos pueden ser muy distintos). - Importe primero el archivo ficticio
exemples\rh-fictif.csv, que se entrega con la herramienta enC:\ComptesAD\exemples\: una exportación de tipo RR. HH. de 49 personas inventadas, con las columnas Matricule, Nom, Prénom y Service. El servicio se convierte en el grupo de cada usuario, y el número de matrícula en su ID externo. - La misma carpeta contiene también ejemplos de formatos escolares: exportaciones SIECLE, ONDE y Pronote, y hojas de cálculo (
.xlsx,.xls,.ods, con o sin identificador, o una hoja por grupo). Se enumeran en el apartado Formatos escolares reconocidos. Todos los nombres son inventados. - Aplique los cambios, imprima algunas fichas y consulte el registro.
- Para simular una actualización periódica, parta de la importación de
exemples\rh-fictif.csv(si es necesario, y, después, vuelva a hacer la configuración y esa importación). Salga de Kontivo y vuelva a iniciarlo en una fecha simulada posterior, por ejemplo unos meses después:C:\ComptesAD\ComptesAD.exe -Mode Essai -AujourdhuiSimule 2027-07-06(fecha en formato AAAA-MM-DD; la opción solo existe en modo de demostración). Importe entoncesexemples\rh-fictif-2.csv: la misma organización ficticia más adelante, 41 personas, con las mismas columnas Matricule, Nom, Prénom y Service. 13 personas se han ido, 3 han cambiado de servicio y 5 han llegado: la vista previa propone 13 bajas, 3 cambios de grupo y 5 cuentas nuevas (consulte el § 8). Las bajas superan el 25 % de las cuentas: la herramienta pide escribirDESHABILITAR 13antes de aplicar; es intencionado. Las capturas de este manual se han hecho así. Después de otro archivo de ejemplo, esta simulación no tiene sentido (otros usuarios, otra organización).
En modo de demostración, la configuración, los registros, las fichas de cuenta y el directorio simulado se guardan en %LOCALAPPDATA%\ComptesAD\essai\, en el perfil de su cuenta de Windows, y las carpetas particulares se simulan en su subcarpeta dossiers\. Por tanto, nada de la demostración se mezcla con las fichas del modo real, y no se escribe nada en la carpeta de la herramienta: basta con ComptesAD.exe -Mode Essai, con cualquier cuenta, sin «Ejecutar como administrador» y sin licencia. Para guardar la demostración en otro lugar: ComptesAD.exe -Mode Essai -DossierDonnees "C:\ComptesAD-essai" (siempre en un disco local fijo: es el ejemplo que da la herramienta si rechaza una unidad de red o una memoria USB). El enlace borra todo esto y vuelve a empezar desde el ejemplo. La configuración hecha en la demostración no sirve para el directorio real: tendrá que volver a hacerla en modo real.
5. La configuración
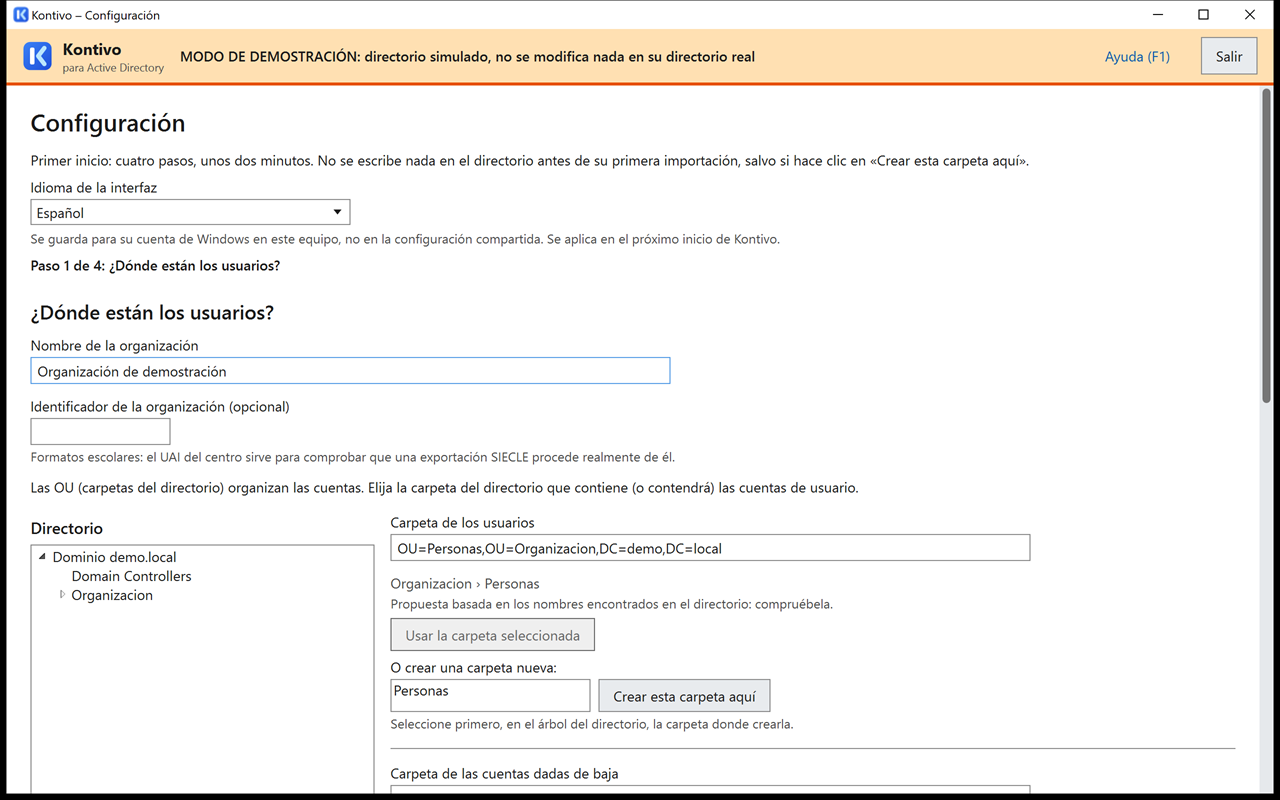
En el primer inicio, la configuración se hace en cuatro pasos (unos dos minutos). Después, se presenta en una sola página con pestañas ( desde la pantalla de inicio). Se conserva de una importación a otra y no contiene ningún dato de usuario. La pantalla lo indica en la cabecera: «Primer inicio: cuatro pasos, unos dos minutos. No se escribe nada en el directorio antes de su primera importación, salvo si hace clic en «Crear esta carpeta aquí».»
Idioma de la interfaz
En la cabecera de la pantalla , la lista propone «Idioma de Windows (…)», Français, English, Deutsch, Español, Português e Italiano. La pantalla lo recuerda: «Se guarda para su cuenta de Windows en este equipo, no en la configuración compartida. Se aplica en el próximo inicio de Kontivo.» La elección se guarda en el registro de Windows (HKCU\Software\ComptesAD, valor Langue), y no en configuration.json: no acompaña a la exportación de la configuración, y cada cuenta de Windows conserva la suya. Después de un cambio, la pantalla muestra «El idioma elegido se aplicará en el próximo inicio de Kontivo.»
Al iniciarse, la herramienta toma, por este orden: la opción -Langue fr|en|de|es|pt|it (§ 3.5), después el idioma elegido en la Configuración y, por último, el idioma de la interfaz de Windows. Si ese idioma no se incluye, toma el inglés.
- Las fechas y los números siguen el idioma.
- Las frases de confirmación que hay que escribir están en el idioma de la interfaz:
DESHABILITAR 20 Y MOVER 48en español,DISABLE 20 AND MOVE 48en inglés,DÉSACTIVER 20 ET DÉPLACER 48en francés…; como siempre, las mayúsculas y los acentos no cuentan (§ 7.4). - Los datos escritos en el directorio no dependen del idioma: descripciones de las cuentas, nombres de las OU, marcas de la herramienta (§ 15). Cambiar de idioma no modifica ninguna cuenta.
- Los registros CSV conservan los mismos encabezados de columna; sus mensajes están en el idioma de la interfaz (§ 11).
- La ayuda () abre el manual en el idioma de la interfaz, en
docs\<idioma>\(§ 3.1).
5.1 ¿Dónde están los usuarios?
Indique el nombre de la organización (figura en las fichas) y, si lo tiene, su identificador (opcional): sirve para rechazar un archivo que procede de otra organización (consulte el apartado Formatos escolares reconocidos).
Las cuentas se guardan en carpetas del directorio, llamadas OU (unidades organizativas). La herramienta utiliza tres, distintas:
- Carpeta de los usuarios: las cuentas de los usuarios presentes, con, según lo que elija, una subcarpeta por grupo (recomendado), una subcarpeta por nivel, o todos los usuarios en el mismo sitio;
- Carpeta de las cuentas dadas de baja: la «cuarentena» de los usuarios que se han ido. Debe estar fuera de la carpeta de los usuarios (la herramienta lo rechaza en cuanto se elige la carpeta);
- Carpeta de los grupos del directorio: los grupos creados por la herramienta. Resérvele una carpeta (el nombre propuesto es
Grupos, modificable): no la que contiene sus otros grupos.
En el primer inicio, la herramienta rellena de oficio las tres carpetas con OU de su directorio cuyo nombre se parece a los nombres propuestos (Personas, Bajas, Grupos, o los nombres de la V2, como Eleves, Departs, Groupes…), y lo indica debajo de cada campo: «Propuesta basada en los nombres encontrados en el directorio: compruébela.» Puede que no sean las correctas. Mire la ruta completa que se muestra debajo de cada campo («Organizacion › Personas» en el directorio de demostración) y cámbiela si es necesario.
Para elegir una carpeta: en el árbol del directorio, a la izquierda, haga clic en el nombre de una carpeta: queda seleccionada y desplegada (la flecha ▸ delante del nombre solo la pliega o despliega); después, haga clic en . Si todavía no existe, seleccione en el árbol la carpeta primaria, escriba el nombre y haga clic en : la OU se crea inmediatamente, protegida contra la eliminación accidental.
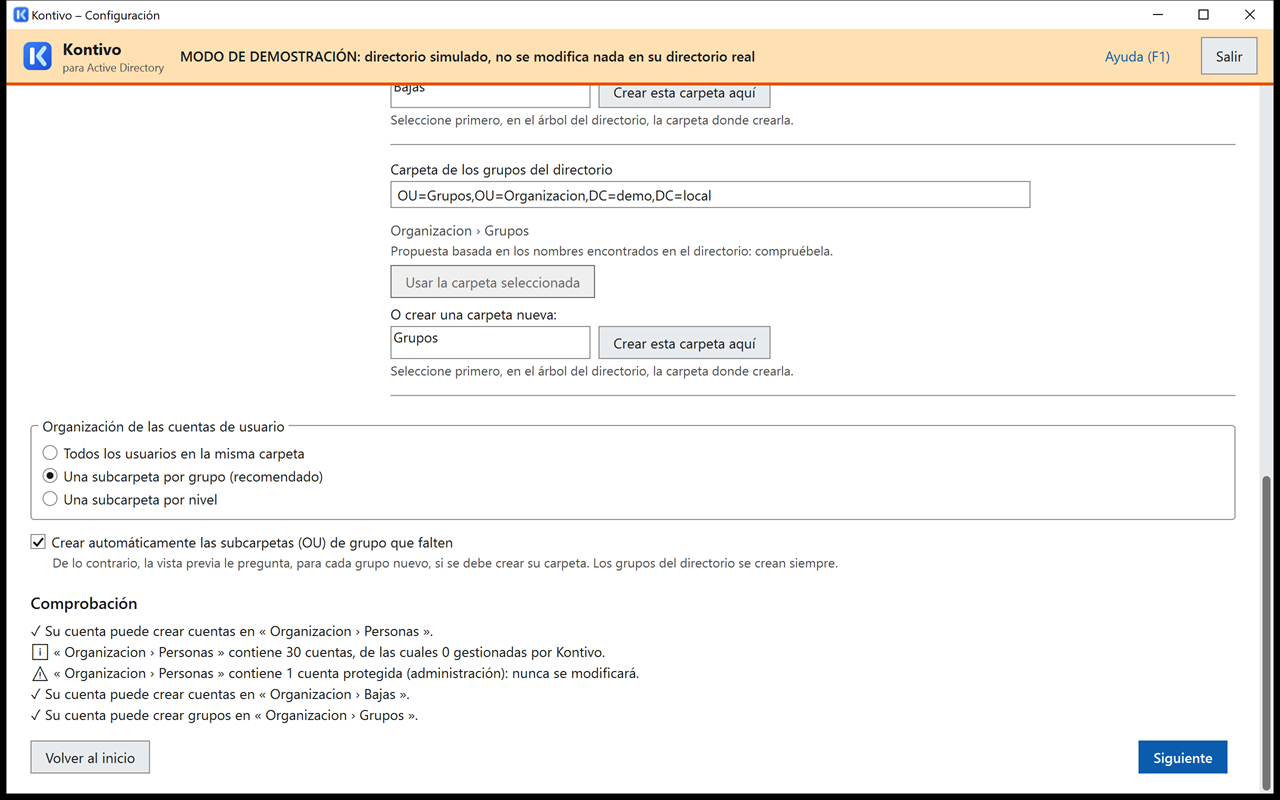
La casilla está marcada de forma predeterminada: la herramienta crea durante la importación la OU de un grupo nuevo. Si la desmarca, la vista previa le pregunta, para cada OU de grupo que falte, si hay que crearla. Los grupos del directorio, en cambio, siempre se crean cuando faltan.
En la parte inferior del paso, la comprobación indica, para cada carpeta, designada por su ruta completa («✓ Su cuenta puede crear cuentas en «Organizacion › Personas».»), si su cuenta puede crear en ella cuentas o grupos, y cuántas cuentas contiene ya. Se señala toda cuenta de administración guardada por error en la carpeta de los usuarios: nunca se modificará.
Si se detecta una herramienta de sincronización con Microsoft 365 (Entra Connect), un recuadro naranja le avisa: si la carpeta «Bajas» está fuera del ámbito sincronizado, se eliminará la cuenta de Microsoft 365 de un usuario dado de baja (OneDrive, Teams). Compruebe este punto con la persona que gestiona la sincronización.
5.2 Nombres de usuario y nombres
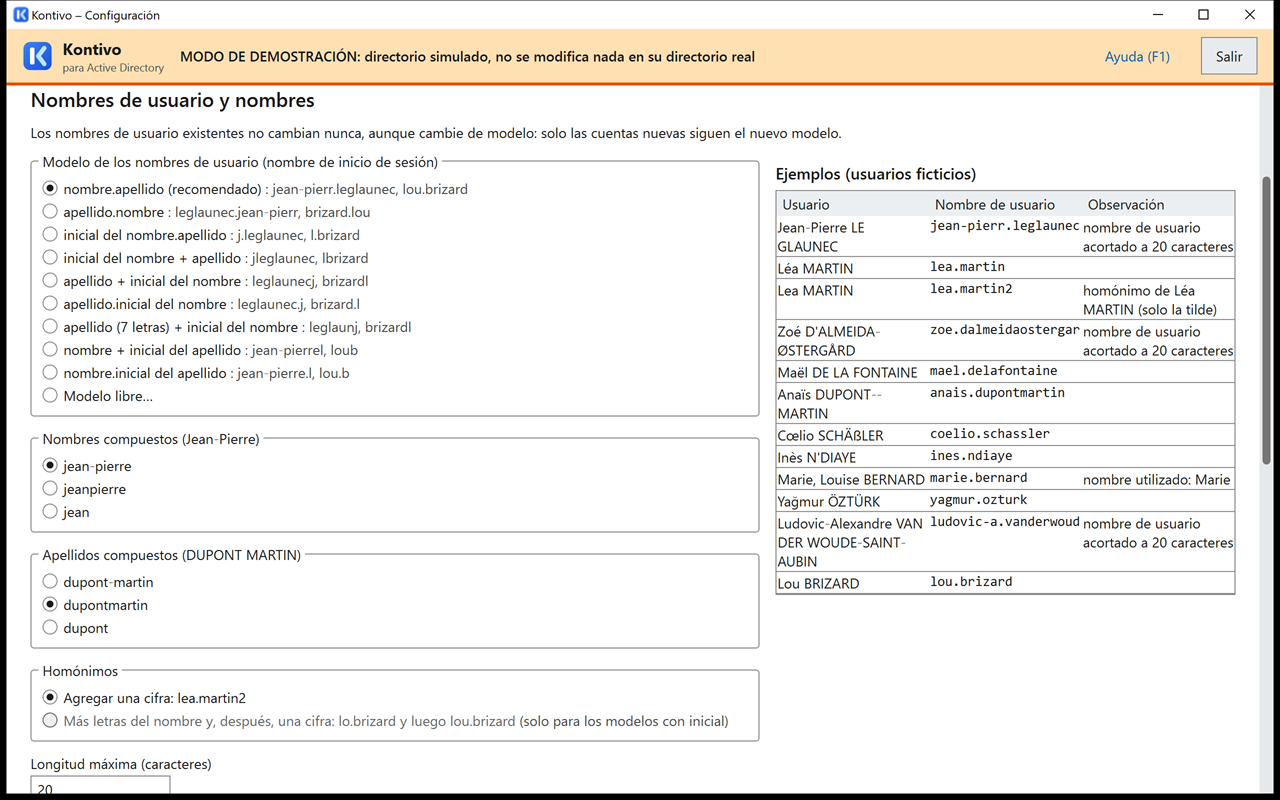
El nombre de usuario es el nombre de inicio de sesión del usuario. Elija un modelo; el ejemplo junto a cada opción se calcula en directo, y la tabla de la derecha muestra el resultado con doce usuarios ficticios de nombres difíciles (acentos, partículas, nombres compuestos, homónimos).
| Etiqueta en pantalla | Modelo | Ejemplos |
|---|---|---|
| nombre.apellido (recomendado) | {prenom}.{nom} | jean-pierr.leglaunec (acortado a 20), lou.brizard |
| apellido.nombre | {nom}.{prenom} | leglaunec.jean-pierr (acortado), brizard.lou |
| inicial del nombre.apellido | {p}.{nom} | j.leglaunec, l.brizard |
| inicial del nombre + apellido | {p}{nom} | jleglaunec, lbrizard |
| apellido + inicial del nombre | {nom}{p} | leglaunecj, brizardl |
| apellido.inicial del nombre | {nom}.{p} | leglaunec.j, brizard.l |
| apellido (7 letras) + inicial del nombre | {nom:7}{p} | leglaunj, brizardl |
| nombre + inicial del apellido | {prenom}{n} | jean-pierrel, loub |
| nombre.inicial del apellido | {prenom}.{n} | jean-pierre.l, lou.b |
Modelo libre: elija «Modelo libre…» y escriba su modelo con estos tokens:
{prenom}y{nom}: el nombre y el apellido, sin acentos ni espacios;{prenom:3},{nom:5}: las 3 (o 5…) primeras letras;{p}y{n}: la inicial del nombre y la inicial del apellido;{aa}o{annee}: el año del periodo de creación de la cuenta (26o2026para el periodo 2026-2027), que ya no cambia después. En junio y en julio, ya es el año del periodo siguiente;- entre los tokens: letras de la a a la z, cifras, punto, guion y guion bajo.
El modelo debe contener el apellido ({nom}, {nom:N} o {n}) y empezar por una letra o por un token de apellido o de nombre. {classe} y {niveau} se rechazan: el nombre de usuario cambiaría con cada cambio de grupo. Un modelo muy corto se acepta con una advertencia: «Muchos homónimos: sufijos frecuentes.»
Las demás opciones:
- Nombres compuestos (Jean-Pierre):
jean-pierre(de forma predeterminada),jeanpierreojean. Lo mismo para los apellidos compuestos (de forma predeterminada:dupontmartin). - Homónimos: «Agregar una cifra: lea.martin2» (de forma predeterminada) o, para los modelos con inicial, «Más letras del nombre y, después, una cifra: lo.brizard y luego lou.brizard».
- Longitud máxima: entre 8 y 20 caracteres (20 de forma predeterminada). Un nombre de usuario más largo se acorta.
- Si cambia el nombre de un usuario: «Conservar su nombre de usuario (recomendado)» o «Proponer un nuevo nombre de usuario (opción desmarcada en la vista previa; el grupo y el nombre se actualizan de todos modos)». Con la segunda opción, la línea del usuario sigue marcada en la vista previa, con la etiqueta «nuevo nombre de usuario propuesto» y una casilla , desmarcada: márquela para cambiar el nombre de usuario. Cambiar de nombre de usuario hace perder el acceso a la carpeta particular y al perfil, y obliga a volver a entregar una ficha.
- Sufijo de los nombres de inicio de sesión: la parte que sigue a
@en el nombre de inicio de sesión completo (UPN), por ejemplolea.martin@demo.local. - Nombre para mostrar: apellido de uso (recomendado) o apellido de familia.
- Grupos del directorio: el modelo del nombre de los grupos (de forma predeterminada
Personas-{classe}: el grupo Ventes da el grupo del directorioPersonas-Ventes), el grupo de todos los usuarios (de forma predeterminadaPersonas-Todas) y, si lo desea, un grupo por nivel (de forma predeterminadaPersonas-nivel-{niveau}). El nivel se deduce del nombre del grupo cuando este sigue una forma reconocida (ejemplos en el apartado Formatos escolares reconocidos): debajo de cada grupo de ejemplo, la pantalla escribe «nivel 6e», o «nivel desconocido: sin grupo de nivel». Un nombre de grupo demasiado largo o ya ocupado recibe un «nombre corto» diferente: se muestra debajo del ejemplo, «nombre corto (nombre anterior a Windows 2000, 20 caracteres como máximo): Personas-1ere-STMG-1», con la nota «nombre corto acortado a 20 caracteres (nombre anterior a Windows 2000)» si se ha acortado. Estos valores predeterminados, como los nombres de carpeta propuestos en el § 5.1 y la descripción de las cuentas (§ 15), son los de una instalación nueva: se proponen en el idioma de la interfaz de la primera configuración y se escriben enconfiguration.json. Una configuración existente (V1, V2) conserva los suyos (consulte el § 3.7).
Si sus directivas de grupo, sus recursos compartidos o su directiva de contraseñas de los usuarios ya se aplican a un grupo (por ejemplo, Personas-Todas o Personas-Ventes), mueva ese grupo a la carpeta de los grupos del directorio antes de la primera importación y dele exactamente el nombre esperado: la herramienta lo asume entonces («y 1 grupo» junto a la tarjeta «Cuentas asumidas») en lugar de crear un grupo paralelo. Un grupo que se quede en otro lugar nunca se utiliza: el nuevo grupo recibe un nombre corto con un sufijo (Personas-Todas-2), y los usuarios nuevos no estarán en el antiguo. La vista previa lo indica en naranja («Los usuarios no estarán en ese grupo antiguo.»).
Los nombres de usuario existentes nunca cambian, aunque cambie de modelo: solo las cuentas nuevas siguen el nuevo modelo.
Todas las cuentas del dominio, incluidos los usuarios, pueden leer los nombres de los grupos. Evite un nombre de grupo que revele una situación personal (programa de acompañamiento, de atención o de ayuda específica…): elija un modelo neutro.
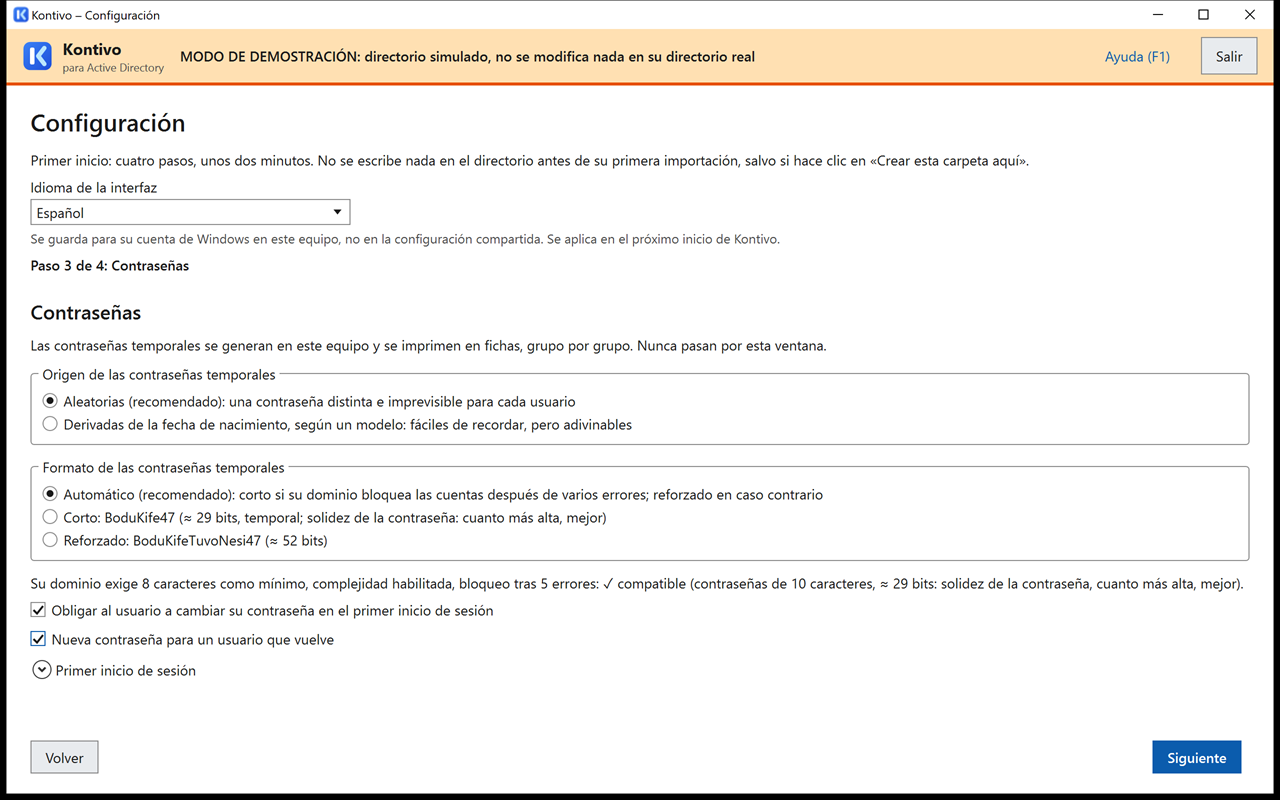
5.3 Contraseñas
Las contraseñas temporales se generan en el equipo y se imprimen en fichas, grupo por grupo. Solo aparecen en las fichas, al imprimirlas (§ 10), y no se escriben en ningún registro.
- Automático (recomendado): corto si su dominio bloquea las cuentas después de unos pocos errores (entre 1 y 10), reforzado en caso contrario;
- Corto:
BoduKife47(≈ 29 bits, temporal); - Reforzado:
BoduKifeTuvoNesi47(≈ 52 bits).
Los «bits» miden la solidez de la contraseña (el número de combinaciones posibles). La pantalla lo indica junto al formato: «Corto: BoduKife47 (≈ 29 bits, temporal; solidez de la contraseña: cuanto más alta, mejor)», y en la lectura de la directiva: «… ✓ compatible (contraseñas de 10 caracteres, ≈ 29 bits: solidez de la contraseña, cuanto más alta, mejor).»
Estas contraseñas evitan las letras que cambian de sitio entre los teclados AZERTY y QWERTY (a, q, z, w, m, y), los caracteres fáciles de confundir (l, 0, 1) y el guion. La ficha indica al usuario que escriba las cifras con el teclado numérico. La longitud aumenta si la directiva de contraseñas de su dominio lo exige: la pantalla muestra la directiva leída y lo que implica («Su dominio exige 8 caracteres como mínimo, complejidad habilitada, bloqueo después de 5 errores: ✓ compatible…»).
Contraseñas derivadas de la fecha de nacimiento
La opción propone Aleatorias (recomendado), como más arriba, o Derivadas de la fecha de nacimiento, según un modelo, más fáciles de recordar. El modelo propuesto, {P}{n}{jj}{mm}{aaaa}, da para un usuario ficticio, Lou BRIZARD, nacido el 07/03/2013: Lb07032013.
- Tokens:
{P}o{p}, inicial del nombre en mayúscula o en minúscula;{N}o{n}, inicial del apellido;{jj},{mm},{aaaa}o{aa}: día, mes y año de nacimiento. Las iniciales pierden sus acentos, como en los nombres de usuario (Élodie da E). El resto del modelo se copia tal cual: letras sin acento, cifras y signos del teclado, salvo el espacio y"\<>&. Un token mal escrito ({JJ}) se rechaza, y el modelo debe contener al menos un elemento de la fecha. - Control: la pantalla muestra el ejemplo y comprueba el modelo con la directiva de su dominio (longitud mínima, complejidad, directivas de contraseña específicas, margen de 2 caracteres si una directiva específica no se puede leer); la herramienta repite este control al guardar y en cada vista previa. Un modelo demasiado corto o poco variado se rechaza, con el motivo («El modelo genera contraseñas de 6 caracteres: su dominio exige al menos 8…»).
- Usuarios sin fecha de nacimiento en el archivo (o cuya contraseña contendría el nombre de usuario o una parte del nombre): su contraseña se genera al azar, en el formato elegido más arriba. La vista previa lo indica en su línea y los cuenta en sus advertencias; su ficha lleva esa contraseña.
- Datos personales: la fecha de nacimiento nunca se escribe en el disco. La contraseña se calcula en el momento de la vista previa y, después, se guarda, cifrada para su cuenta de Windows, en el plan de la aplicación: una aplicación interrumpida se reanuda con las mismas contraseñas.
Una contraseña derivada de la fecha de nacimiento se adivina fácilmente: una persona que conozca la fecha y la inicial puede iniciar sesión en lugar del usuario. Por eso, con este origen, el cambio de contraseña en el primer inicio de sesión es siempre obligatorio (la casilla siguiente está marcada y atenuada). Haga que el primer inicio de sesión se realice justo después de entregar las fichas, en presencia de un responsable.
- Obligar al usuario a cambiar su contraseña en el primer inicio de sesión: marcada de forma predeterminada. Desmarcarla solo es útil si el primer inicio de sesión se hace fuera de un equipo del dominio (Wi-Fi 802.1X, tableta, Microsoft 365).
- Nueva contraseña para un usuario que vuelve: marcada de forma predeterminada. Excepción: un usuario dado de baja hace 7 días como máximo (baja por error, lista parcial) conserva su contraseña, sin ficha nueva.
5.4 Bajas y carpetas particulares
Bajas. Un usuario ausente del archivo se deshabilita y se guarda en la carpeta de las cuentas dadas de baja. Su cuenta se elimina definitivamente cuando lleva dada de baja al menos el plazo elegido: 90 días de forma predeterminada, 7 días como mínimo. El campo se llama «Eliminar definitivamente las cuentas dadas de baja después de (días, que debe fijar con su delegado de protección de datos, el DPD)»: fije este plazo con su DPD.
El recuadro ajusta las salvaguardas (consulte el § 7.3): umbrales de alerta, de confirmación y de rechazo de las bajas, proporción máxima de líneas incompletas, y dos umbrales de confirmación masiva, cambios de grupo (30 % de las cuentas encontradas de forma predeterminada) y cambios de nombre (20 %); también ajusta la duración de conservación de las fichas (7 días) y de los registros (12 meses), lo que ocurre con los usuarios sin grupo, y la opción «Quitar la protección contra la eliminación accidental de las cuentas que se vayan a mover o eliminar» (requiere un permiso adicional, consulte Delegar los permisos). Los valores predeterminados sirven para la mayoría de las organizaciones.
Controlador de dominio. La herramienta elige por sí misma un controlador grabable. Para imponer uno, inicie ComptesAD.exe -Serveur dc1.demo.local, o rellene annuaire.serveur en el archivo de configuración: el nombre completo de un controlador, o el nombre del dominio (la herramienta descubre entonces un controlador y lo conserva). Cualquier otro nombre se rechaza: ««…» no es un controlador de dominio de demo.local: indique el nombre completo de un controlador…».
Carpeta particular. Si indica un modelo de ruta, por ejemplo \\srv\personas$\{sam} ({sam} se sustituye por el nombre de usuario):
- la herramienta rellena la ruta de la carpeta particular y la letra de unidad (
H:de forma predeterminada) de cada cuenta nueva, y de las cuentas existentes que todavía no la tienen; - aparece la casilla , marcada de oficio: la herramienta crea la carpeta de cada usuario nuevo en el recurso compartido y concede al usuario el permiso elegido («Modificar», recomendado, o «Control total»). Si ya existe una carpeta con ese nombre, nunca se asigna al usuario en silencio: si ya tiene los permisos de ese usuario, no se hace nada («Ya hecho»); si está vacía y sin permisos explícitos (corte entre dos pasos), los permisos se vuelven a aplicar; si no, se archiva en
_archives\<nombre de usuario>_<fecha>(no se borra nada) y, después, se crea una carpeta nueva. Si el archivado es imposible (archivo abierto, permisos), el registro lo indica y la carpeta no se asigna. Desmarque la casilla solo si una directiva de grupo (redirección de carpetas) ya crea las carpetas; - al eliminar definitivamente una cuenta, su carpeta particular se archiva (recomendado), a elección: se le cambia el nombre en la subcarpeta
_archivesdel mismo recurso compartido, con la fecha (por ejemplo,\\srv\personas$\_archives\lea.martin_2027-10-05), sin borrar nada; o se deja en su sitio.
La carpeta de un usuario dado de baja no se toca durante la cuarentena: si vuelve, recupera sus archivos. Una ruta establecida manualmente en una cuenta, distinta del modelo, nunca se archiva. La herramienta no borra los archivos archivados: prevea eliminarlos usted mismo al término del plazo fijado con su delegado de protección de datos. El modelo de perfil móvil y el script de inicio de sesión son opcionales: la herramienta solo rellena esos atributos, no crea la carpeta del perfil.
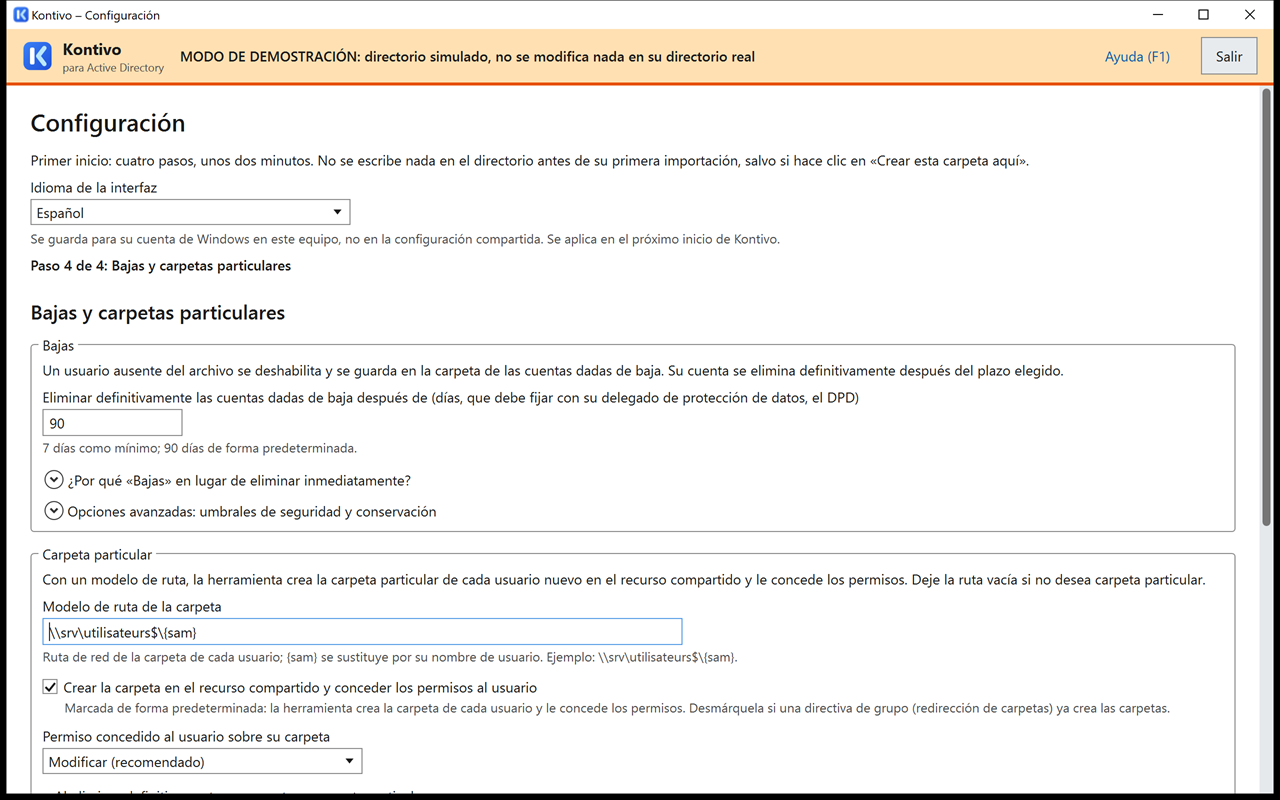
Para crear las carpetas, la cuenta que inicia la herramienta debe tener el permiso de modificación sobre la raíz del recurso compartido: consulte Delegar los permisos.
Cuentas que no se deben tocar nunca: una lista de nombres de usuario (uno por línea), por ejemplo una cuenta de demostración guardada con los usuarios. Estas cuentas nunca se modifican.
5.5 Guardar y, después, exportar
Haga clic en . La primera vez, la herramienta crea el secreto de la organización (una clave que le permite reconocer a los usuarios de una importación a otra) y le propone inmediatamente exportar la configuración:
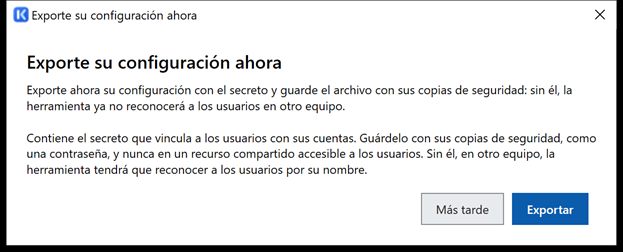
Haga clic en y guarde el archivo con sus copias de seguridad, como una contraseña. Sin él, en otro equipo, la herramienta ya no reconocerá a los usuarios por su huella.
6. Primera pasada por su directorio: solo lectura
Antes de la primera importación real, inicie la herramienta en solo lectura. Lee su directorio real, calcula la vista previa real y comprueba los permisos de su cuenta, pero no es posible ninguna escritura: en la vista previa, el botón «Continuar» permanece inactivo (motivo «Modo de solo lectura: no se puede hacer ningún cambio en el directorio.»), y la creación de carpetas está deshabilitada.
En un símbolo del sistema:
C:\ComptesAD\ComptesAD.exe -LectureSeuleCon la cuenta delegada (cmd /k mantiene la ventana abierta si la herramienta se niega a iniciarse):
runas /user:DEMO\adm-comptes "C:\ComptesAD\ComptesAD.exe -LectureSeule"La banda superior es azul: «SOLO LECTURA: no se hará ningún cambio en el directorio». Haga la configuración, importe su lista y lea la vista previa completa: número de cuentas creadas, cuentas asumidas, preguntas planteadas, salvaguardas. La configuración guardada en solo lectura sigue siendo válida después.
Para una primera puesta en servicio, haga después la primera importación real en una OU de prueba, con algunas cuentas ficticias, antes de aplicarla a sus usuarios reales.
7. Una importación paso a paso
Desde la pantalla de inicio, haga clic en . La importación se hace en seis pasos, numerados en la parte superior de la pantalla: Archivo, Columnas, Vista previa, Confirmación, Aplicación, Terminado.
7.1 Archivo
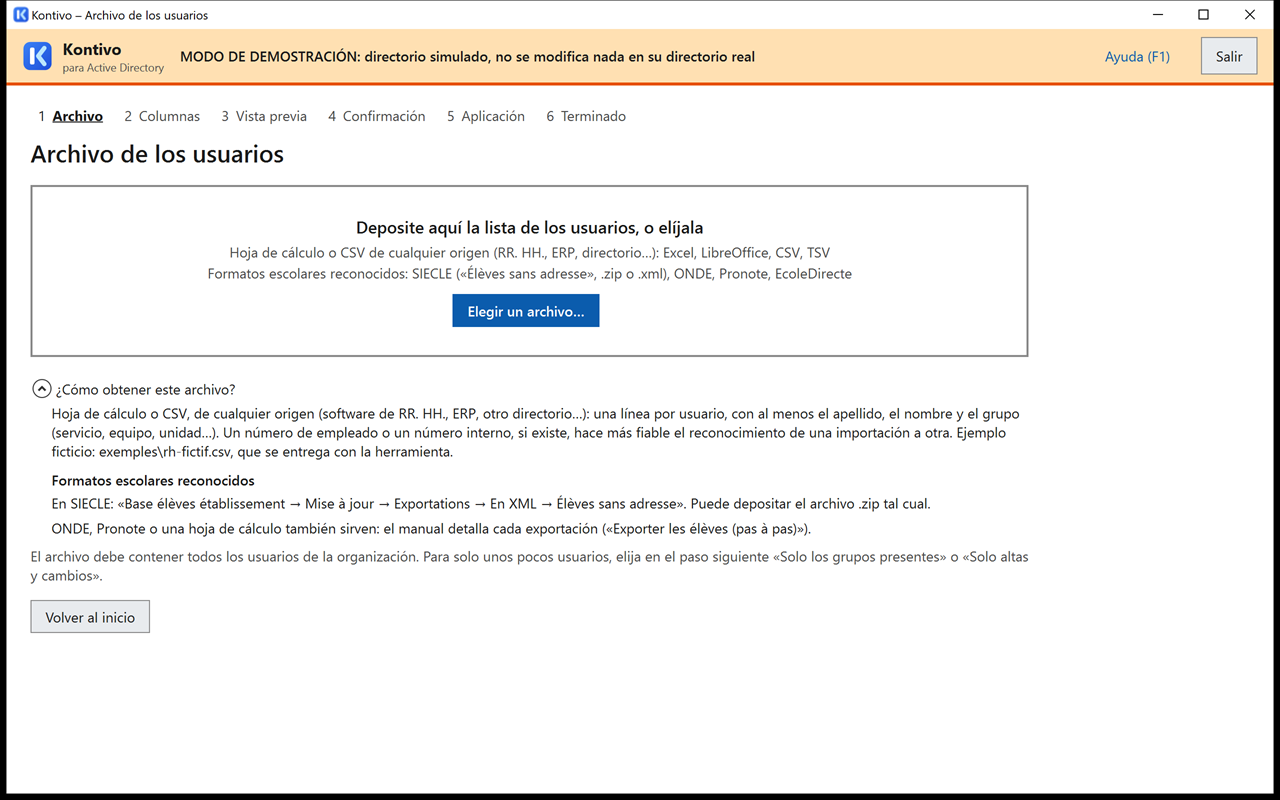
En la pantalla , deposite la lista en la zona «Deposite aquí la lista de los usuarios, o elíjala», o haga clic en ella para elegirla.
Hoja de cálculo o CSV (cualquier origen)
Es el caso general: una hoja de cálculo o un CSV, de cualquier origen (software de RR. HH., ERP, otro directorio…), con una línea por usuario y al menos el apellido, el nombre y el grupo (servicio, equipo, unidad…). Formatos aceptados: CSV, TXT y TSV, Excel (.xlsx, .xls) y LibreOffice (.ods). Un número de matrícula o un número interno, si existe, se convierte en el ID externo del usuario: hace que el reconocimiento sea más seguro de una importación a otra. Una fecha de nacimiento, opcional, cumple la misma función. Ejemplo ficticio entregado con la herramienta: exemples\rh-fictif.csv (columnas Matricule, Nom, Prénom, Service), y exemples\rh-fictif-2.csv para una actualización (§ 4).
La ayuda desplegable recuerda lo que se necesita; las exportaciones escolares se describen en el apartado siguiente.
El archivo debe contener a todos los usuarios de la organización. Un usuario ausente del archivo se considera dado de baja. Para unos pocos usuarios, elija en el paso siguiente «Solo los grupos presentes» o «Solo altas y cambios».
Si la herramienta se ha iniciado con una cuenta distinta de la de su sesión (§ 3.3), el archivo debe estar en una carpeta que esa cuenta pueda leer. Un archivo CSV en ISO-8859-15 (acentos de algunas exportaciones) se reconoce como los demás.
Formatos escolares reconocidos
Este apartado reúne lo que es propio de las exportaciones de los programas de gestión escolar de las escuelas francesas (Ministerio de Educación francés y programas de vida escolar): solo afecta a los centros educativos franceses. La pantalla Archivo los cita con el mismo título: «Formatos escolares reconocidos: SIECLE («Élèves sans adresse», .zip o .xml), ONDE, Pronote, EcoleDirecte». Para estos archivos, el «grupo» es la clase (la división), la «organización» es el centro educativo, y el identificador de la organización es su UAI. El paso a paso de cada exportación está en Exportar los alumnos (en francés).
- SIECLE «Élèves sans adresse»: el
.ziptal cual, o el.xml. En SIECLE: «Base élèves établissement → Mise à jour → Exportations → En XML → Élèves sans adresse». Puede depositar el archivo .zip tal cual. También se lee una extracción SIECLE en CSV. - ONDE, Pronote, EcoleDirecte: sus exportaciones CSV o TXT se reconocen como hojas de cálculo («ONDE, Pronote o una hoja de cálculo también sirven: el manual detalla cada exportación («Exporter les élèves (pas à pas)»).»).
- ID externo: SIECLE y ONDE proporcionan el INE (identificador nacional del alumno), y SIECLE el número SIECLE (columna «Número SIECLE (identificador de alumno)»); la herramienta los utiliza como ID externo, sin escribirlos nunca en el directorio (§ 15).
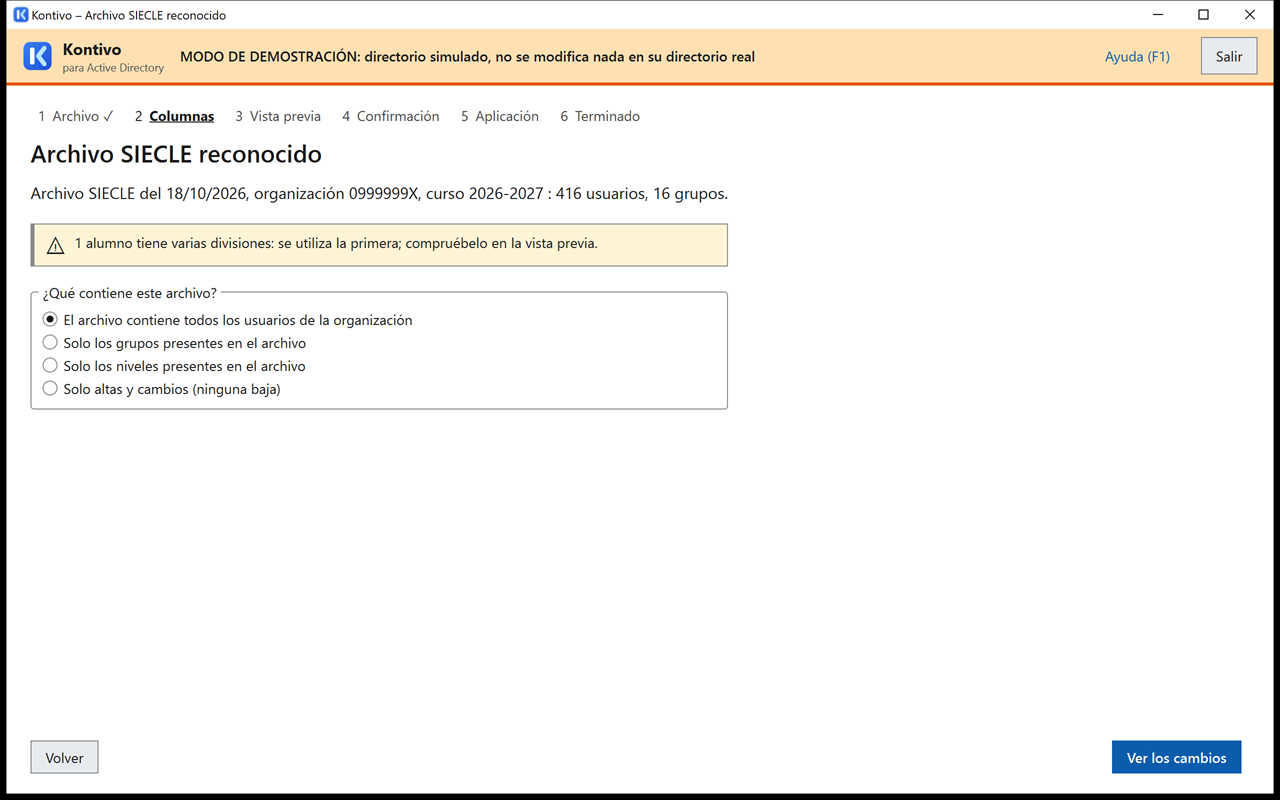
- Resumen de una exportación SIECLE: en el paso Columnas, la herramienta reconoce el archivo («Archivo SIECLE reconocido») y lo resume en una frase («Archivo SIECLE del 18/10/2026, organización 0999999X, curso 2026-2027: 416 usuarios, 16 grupos.»), seguida del botón .
- Columna del nivel: la columna MEF («6EME», «2NDE GT»…) nunca se toma como la clase, y la herramienta la rechaza si la elige: «La columna «…» indica el nivel (6EME, 2NDE GT…), no la clase: elija la columna de la clase (Division).»
- Niveles: el nivel se deduce del nombre de la clase (
601→ 6e,1ERE G2→ 1re,TERM→ Tle,2NDE→ 2de;CP,CM2… se conservan), para los grupos de nivel (§ 5.2). - UAI: en la configuración (paso 1), el identificador de la organización, si se indica, sigue el formato UAI del Ministerio de Educación francés: 7 cifras y una letra mayúscula (ejemplo: 0999999X). Una exportación SIECLE de otro centro (otro UAI) se rechaza: «Este archivo procede de otra organización (identificador …).»
- Exportación SIECLE incorrecta: «Este archivo STS-Web describe al personal: la versión 1 importa a los alumnos.» En SIECLE, elija la exportación «Élèves sans adresse» (un .zip que contiene un .xml).
- Fecha de salida: un alumno cuya fecha de salida SIECLE es futura permanece en la tarjeta «Salida prevista»; su cuenta se dará de baja en una importación posterior a esa fecha.
- Año del archivo: una exportación SIECLE del curso siguiente, importada en junio o en julio, se señala («Archivo de preparación del inicio de curso 2027-2028.»). A partir de agosto, es simplemente el curso actual. Una exportación de otro curso pide su confirmación: «Este archivo corresponde al curso 2027-2028: compruebe que es la exportación deseada (año elegido en SIECLE).»
- Exportación antigua: se señala una exportación SIECLE de más de 30 días («Exportación del …: recuerde volver a hacer la exportación.»).
- El inicio de curso: en un collège, la salida de los alumnos de 3e (o de terminale en un lycée) se acerca al 25 % de las cuentas o lo supera, y casi todos los alumnos cambian de clase: la frase que hay que escribir suele ser entonces
DESHABILITAR n Y MOVER m(consulte el § 8). Una exportación de julio o de principios de septiembre suele contener alumnos aún no asignados a una división: se tratan como usuarios sin grupo. - Ejemplos de formatos escolares entregados en
C:\ComptesAD\exemples\:ElevesSansAdresses-fictif.zip,extraction-siecle-fictif.csv,onde2-fictif.csv,pronote-EXP_ELEVE-fictif.txt,tableur-fictif.xlsx,tableur-sans-identifiant-fictif.xlsx,une-feuille-par-classe-fictif.xlsx, yrentree-fictif.zip(el mismo collège ficticio un año después). Para simular un inicio de curso en modo de demostración, como en el § 4 con el ejemplo de RR. HH.: importeElevesSansAdresses-fictif.zip, salga, vuelva a iniciar con-AujourdhuiSimule 2027-07-06(la exportación ficticia es del 04/07/2027) y, después, importerentree-fictif.zip. Contiene alumnos sin clase y la salida de todo un nivel: la herramienta pide una frase comoDESHABILITAR 102 Y MOVER 294. Es intencionado.
7.2 Columnas
La herramienta reconoce por sí sola las columnas (apellido, nombre, grupo, fecha de nacimiento, ID externo…). Lo que muestra depende del archivo:
- Exportación SIECLE (XML): una frase resume el archivo y, después, aparece el botón (consulte el apartado Formatos escolares reconocidos).
- Columnas reconocidas con certeza, o ya recordadas en una importación anterior: «¿Todo es correcto?», las cinco primeras líneas tal como las entiende la herramienta, y el botón (el enlace «Corregir las columnas» sigue disponible).
- Si no: «Compruebe que la herramienta ha entendido bien su archivo». Para cada dato, elija en la lista la columna del archivo que lo contiene; la tabla muestra el resultado al instante. Las columnas inútiles (sexo, dirección…) se omiten. Una columna de nivel nunca se toma como el grupo.
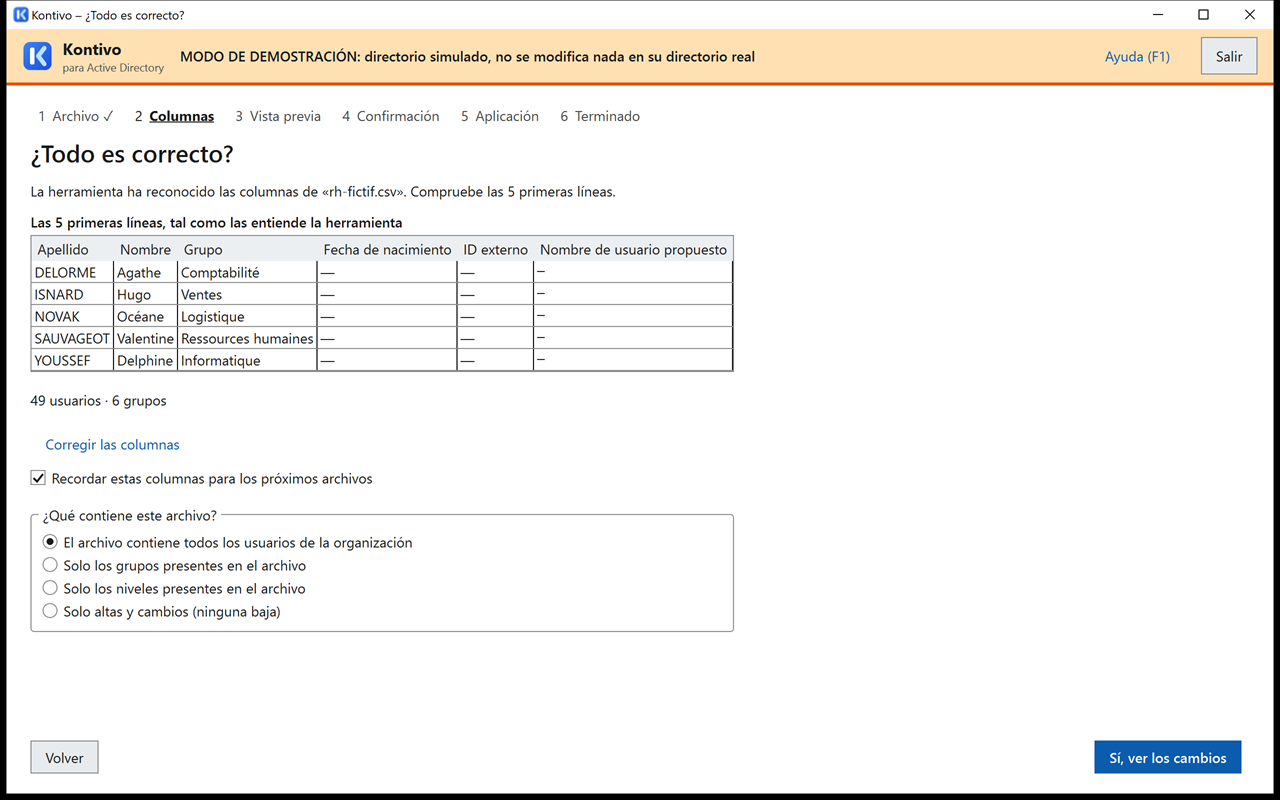
rh-fictif.csv: el número de matrícula se convierte en el ID externo y el servicio en el grupo; las cinco primeras líneas muestran lo que ha entendido la herramienta. Para una exportación SIECLE, consulte el apartado Formatos escolares reconocidos.Otras opciones de esta pantalla:
- Hoja: si el libro tiene varias hojas. Las columnas se reconocen por su título en cada hoja (el orden puede ser distinto). Una hoja que no tiene las columnas de la primera se deja de lado, y la herramienta lo indica: «La hoja … no tiene las columnas de la hoja …: no se lee y sus usuarios no tendrán cuenta.» Si cada hoja lleva el nombre de un grupo (6A, 6B…), se propone la casilla «Una hoja por grupo», ya marcada.
- Mi primera línea ya contiene usuarios: si el archivo no tiene línea de títulos.
- Recordar estas columnas para los próximos archivos: el próximo archivo que tenga los mismos títulos de columna pasará directamente a «¿Todo es correcto?».
- ¿Qué contiene este archivo? Es la opción más importante:
- «El archivo contiene todos los usuarios de la organización» (de forma predeterminada): las cuentas de los usuarios ausentes del archivo se darán de baja;
- «Solo los grupos presentes en el archivo»: solo pueden darse de baja los usuarios de esos grupos. Un usuario ausente de la lista de su grupo quizá solo haya cambiado de grupo: por eso estas bajas aparecen desmarcadas en la vista previa (etiqueta «importación parcial»), y si marca alguna, habrá que escribir la frase de confirmación;
- «Solo los niveles presentes en el archivo»: lo mismo por nivel;
- «Solo altas y cambios (ninguna baja)»: la opción que debe elegir para un archivo que solo contiene usuarios nuevos.
Archivo sin ID externo y sin fecha de nacimiento (una simple tabla Apellido, Nombre, Grupo): se acepta, pero la herramienta reconoce entonces a los usuarios por su nombre completo (apellido, nombre completo) y su grupo anterior. Es menos seguro: se le preguntará por los homónimos, y las bajas aparecen desmarcadas (marque las que confirme). Dos líneas con el mismo nombre en el mismo grupo son dos usuarios, cada uno con su cuenta (la herramienta lo indica: «Dos líneas tienen el mismo nombre en el mismo grupo…»): si una está duplicada, quítela del archivo. Es preferible una exportación con un ID externo (número de matrícula, número de empleado, INE…) o la fecha de nacimiento.
7.3 Vista previa de los cambios
La herramienta lee el directorio (hasta medio minuto), lo compara con el archivo y muestra todos los cambios previstos. Todavía no se ha modificado nada en el directorio.
Las tarjetas de la parte superior cuentan las líneas de cada tipo; haga clic en una tarjeta para ver sus líneas:
| Tarjeta | Lo que hará la herramienta |
|---|---|
| Por comprobar | Nada, mientras no haya respondido a la pregunta planteada para el usuario (véase más abajo). |
| Nuevos | Crear la cuenta, con el nombre de usuario mostrado (modificable), una contraseña temporal y, si está configurada, la carpeta particular. |
| Cambian de grupo | Cambiar el grupo del directorio y la OU («5B → 4B»). |
| Cambian de nombre | Actualizar el nombre para mostrar; se conserva el nombre de usuario. |
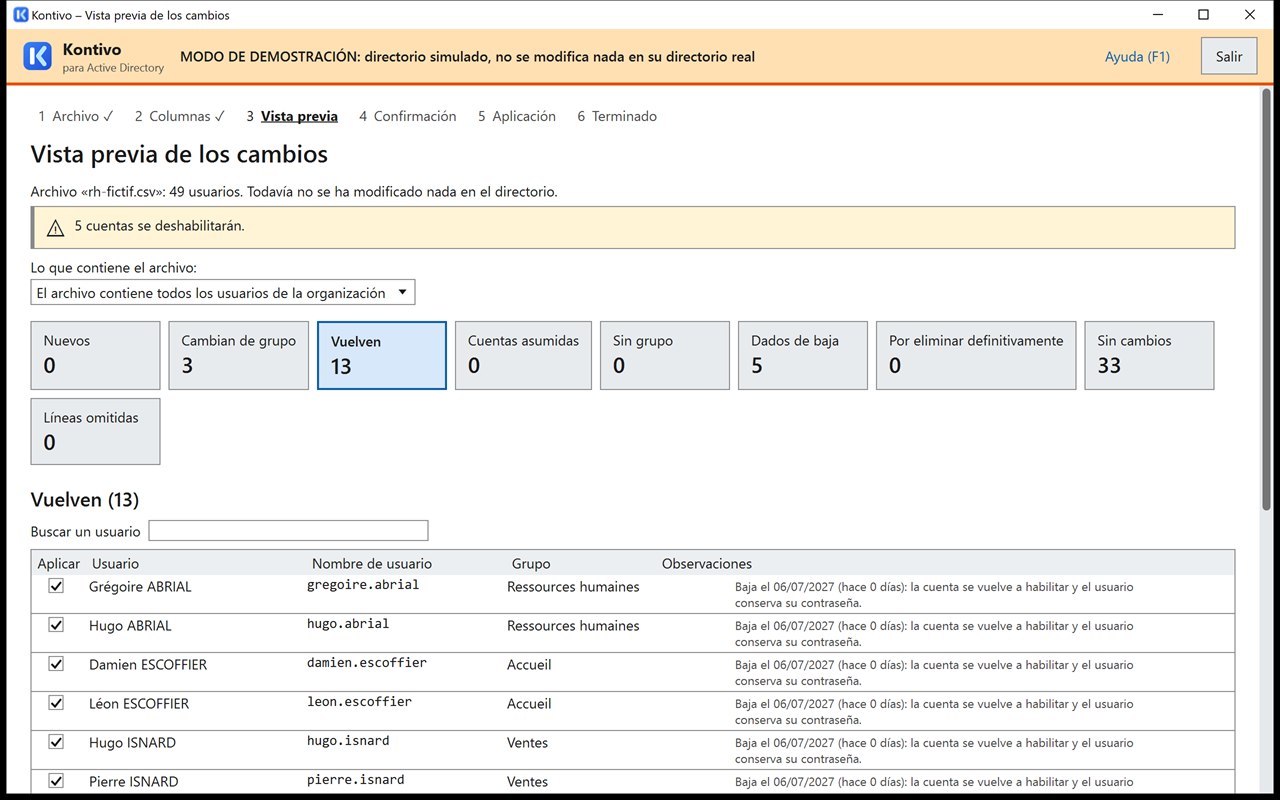
| Vuelven | Volver a habilitar la cuenta de un usuario dado de baja que regresa: nueva contraseña y ficha, salvo si se dio de baja hace 7 días como máximo (conserva su contraseña). Una cuenta configurada con «la contraseña nunca caduca» pierde esa configuración, y el registro lo anota. |
| Cuentas asumidas | Asumir una cuenta creada manualmente, reconocida por el nombre del usuario o por su ID externo (se conservan el nombre de usuario y la contraseña). La tarjeta solo cuenta las cuentas; los grupos existentes que tienen exactamente el nombre esperado, guardados en la carpeta de los grupos, también se asumen y se cuentan al lado («y 2 grupos»). Una cuenta dudosa (deshabilitada, o sin inicio de sesión desde el periodo anterior) se propone desmarcada, con la etiqueta «solo nombre» y la nota «Mismo nombre, otro grupo: ¿es el mismo usuario? Marque la línea para asumir esta cuenta; de lo contrario, no se hace nada para este usuario.» |
| Reparaciones | Restablecer un grupo o un atributo modificado manualmente. |
| Sin grupo | Dejar la cuenta en su sitio; un usuario nuevo sin grupo recibe una cuenta «pendiente de grupo». |
| Dados de baja | Deshabilitar la cuenta y guardarla en «Bajas». Hoy no se elimina nada. |
| Por eliminar definitivamente | Eliminar las cuentas dadas de baja hace al menos el plazo elegido (con 7 días, a partir del 7.º día). |
| Salida prevista | Nada: la fecha de salida indicada por el archivo (SIECLE) es futura; la cuenta se dará de baja en una importación posterior a esa fecha. |
| Sin cambios | Nada: la cuenta ya está actualizada. |
| Líneas omitidas | Nada: la línea no se puede usar (apellido vacío, grupo vacío…). Si la herramienta puede reconocer de todos modos al usuario (por su ID externo o su nombre), su cuenta no se da de baja. |
| (línea sin casilla) | Nada: una cuenta gestionada por la herramienta pero que se ha vuelto intocable solo se señala, nunca se duplica. «La cuenta de este usuario está protegida (figura en las exclusiones de la configuración): no se modifica y no se crea ninguna otra cuenta.» (otros motivos posibles: «adminCount vale 1, a menudo un resto de un antiguo grupo de administración…», «es miembro de un grupo de administración»), o «La cuenta de este usuario se ha movido fuera de la OU de los usuarios (…): no se modifica y no se crea ninguna otra cuenta. Vuelva a ponerla en la OU de los usuarios para que la herramienta la siga.» |
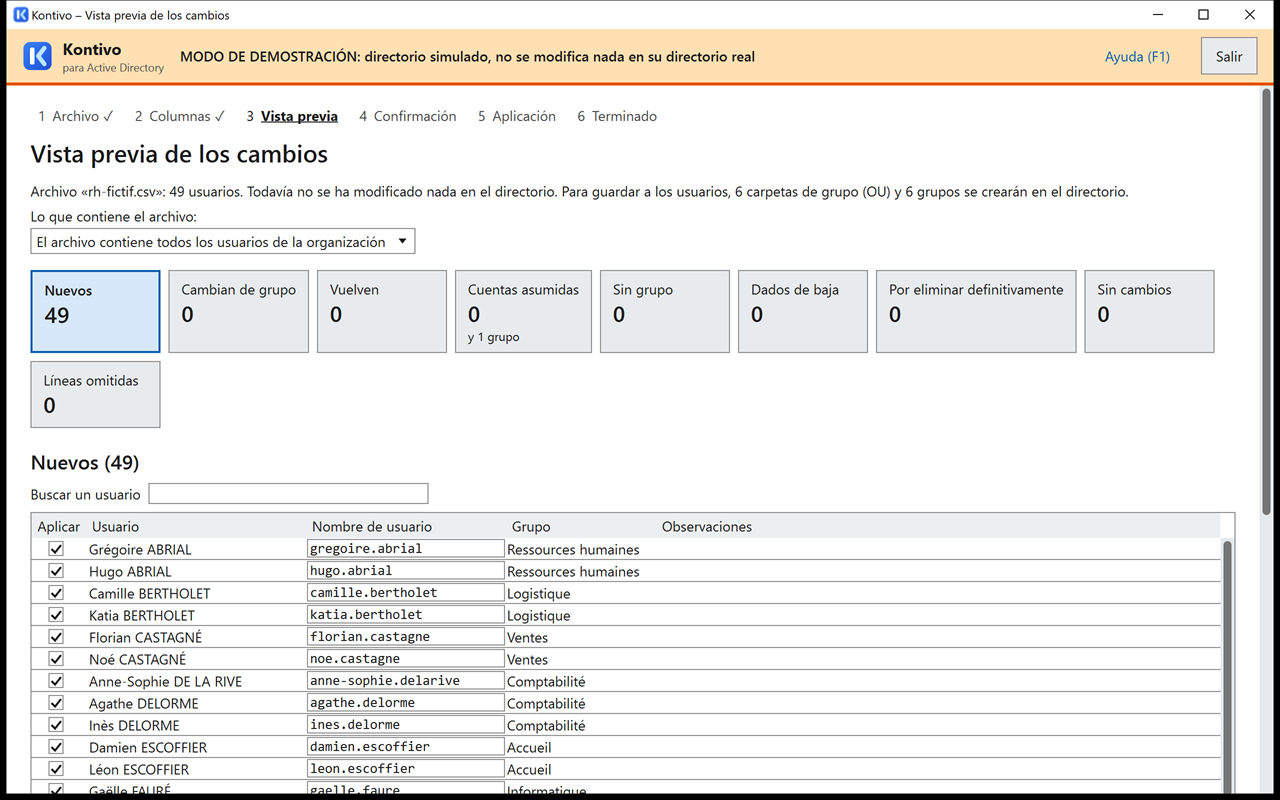
rh-fictif.csv. Cuando hay líneas «Por comprobar», son preguntas: respóndalas, o déjelas sin respuesta (en ese caso no se hace nada para esos usuarios).Las preguntas (tarjeta «Por comprobar»): varias cuentas pueden corresponder a un usuario, un usuario figura en dos grupos, una cuenta existente tiene un valor establecido por otra herramienta, no se puede calcular un nombre de usuario (nombre en otro alfabeto)… Elija la respuesta correcta. Una pregunta sin respuesta no bloquea nada: no se hace nada para ese usuario, y su cuenta no se da de baja.
- «¿Mismo usuario?»: cuando un usuario nuevo del archivo se parece a una cuenta que se va a dar de baja o que ya se dio de baja (mismo nombre pero otra fecha de nacimiento, nombre corregido con el mismo nombre de pila y la misma fecha, mismo nombre en otro grupo), la herramienta nunca decide sola: sin respuesta, se crea una cuenta nueva y la otra sigue su curso. Responda «Sí» para vincular las dos: el usuario conserva su cuenta. Dos ID externos diferentes, o dos gemelos (nombres de pila diferentes), nunca se unen.
- Varias cuentas posibles: la herramienta nunca elige una cuenta basándose solo en el grupo. Sin respuesta, no se hace nada para el usuario.
- Número de empleado ya establecido por otra herramienta (atributo
employeeNumber): la primera respuesta propuesta es «No: no asumir esta cuenta (se conserva el valor)», y no se reemplaza nada sin respuesta. Si otra herramienta lo utiliza (software de RR. HH., School Data Sync, valor que empieza por «SDS:», ENT…), responda «No» y consúltelo con la persona que gestiona esa herramienta. «Sí, reemplazar este valor» borra definitivamente el valor: esa herramienta ya no reconocerá la cuenta.
Lo que puede cambiar:
- desmarcar una línea: no se aplicará;
- modificar el nombre de usuario propuesto para una cuenta nueva: se comprueba en cuanto sale del campo (un nombre de usuario ya ocupado se rechaza);
- marcar en la línea de un usuario que cambia de nombre, si ha elegido «Proponer un nuevo nombre de usuario» en la configuración (§ 5.2);
- cambiar «Lo que contiene el archivo»;
- para revisarla en una hoja de cálculo (contiene nombres de usuarios: elimínela después de usarla);
- , si alguien ha modificado el directorio mientras tanto.
Las salvaguardas. En la parte superior de la vista previa, varios mensajes le alertan. Algunos exigen una confirmación; otros bloquean la aplicación:
- más del 10 % de las cuentas (o más de 50 cuentas) se van a dar de baja: alerta;
- más del 25 %: habrá que escribir una frase de confirmación, por ejemplo
DESHABILITAR 102. Una actualización periódica (fin de año, de contrato o de temporada) puede provocar este mensaje: compruebe que esas bajas son esperadas; - más del 60 %: rechazo. Es casi seguro un archivo incompleto o de otra organización;
- en importación parcial («Solo los grupos presentes»), bajas marcadas: frase de confirmación;
- más del 30 % de las cuentas encontradas cambian de grupo, o más del 20 % cambian de nombre (a partir de 10 cuentas encontradas): frase de confirmación
MOVER noCAMBIAR NOMBRE n. Las frases se combinan:DESHABILITAR 102 Y MOVER 294, lo que es normal en una reorganización (casi todo el mundo cambia de grupo). Si no es el caso, compruebe la columna elegida para el grupo (una columna de nivel, de opción o de subgrupo no es el grupo), y que Apellido y Nombre no están invertidos; - el archivo contiene menos de la mitad de los usuarios gestionados, o todos los usuarios están en el mismo grupo: rechazo, salvo si elige «Solo los grupos presentes»;
- demasiadas líneas sin apellido o sin nombre: rechazo (¿es correcta la columna elegida?);
- archivo de otra organización (otro identificador): rechazo;
- un grupo que hay que asumir o rellenar es miembro de un grupo de administración (o tiene
adminCount = 1): rechazo, porque agregarle los usuarios les daría derechos de administración. Quítelo de ese grupo y, después, vuelva a generar la vista previa; - existe un grupo con el mismo nombre fuera de la carpeta de los grupos: alerta naranja (consulte el recuadro del § 5.2).
Los umbrales de las bajas, de las líneas incompletas, de los cambios de grupo y de los cambios de nombre se ajustan en , recuadro «Opciones avanzadas». El botón permanece inactivo mientras persista un bloqueo; el motivo se indica al lado. Si la vista previa no prevé nada, la herramienta muestra «Todo está ya actualizado.»
7.4 Confirmación
La pantalla resume con frases lo que se va a hacer: «100 cuentas se crearán…», «102 cuentas se deshabilitarán y se guardarán en «Bajas» (restaurables, eliminación dentro de 90 días)»… Recuerda el controlador de dominio utilizado y las alertas. Si se pide una frase, escríbala (las mayúsculas y los acentos no cuentan); puede combinar varias confirmaciones: DESHABILITAR 102 Y MOVER 294 Y CAMBIAR NOMBRE 12. Las palabras de la frase son las del idioma de la interfaz (§ 5, «Idioma de la interfaz»). La casilla «He leído las advertencias» solo aparece si hay al menos una advertencia y ninguna frase que escribir cubre la confirmación solicitada; indica cuál: «(1 advertencia anterior)», «(3 advertencias anteriores)»; márquela: el botón permanece inactivo sin ella (motivo «Marque «He leído las advertencias».»). Sin advertencia ni frase, el botón se activa de inmediato. Antes de empezar se guarda una instantánea previa del directorio. Haga clic en .
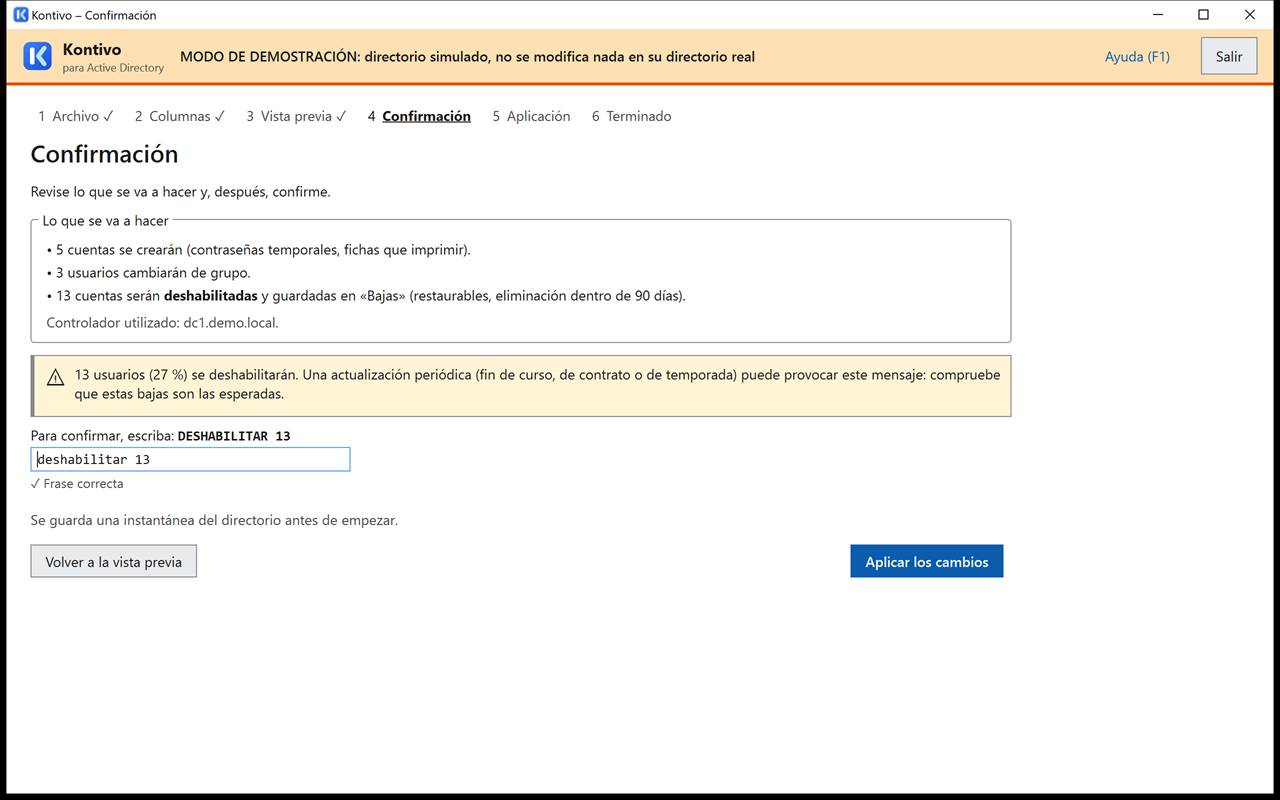
rh-fictif-2.csv (consulte el § 4): la frase «DESHABILITAR 13» se ha escrito en minúsculas y se acepta.7.5 Aplicación
Una barra de progreso y un registro desplazable muestran cada operación («✓ Creación…», «= Ya hecho…», «✗ …: permisos insuficientes»). No cierre la ventana durante la aplicación: si se cierra de todos modos, la pantalla de inicio propone reanudar donde se detuvo. El botón se detiene limpiamente después de la operación en curso; después puede reanudar o detenerse ahí.
La herramienta también se pone en pausa sola después de 5 errores seguidos, si fallan más del 10 % de las operaciones o si el controlador deja de responder. Corrija la causa (a menudo un permiso que falta) y, después, haga clic en .
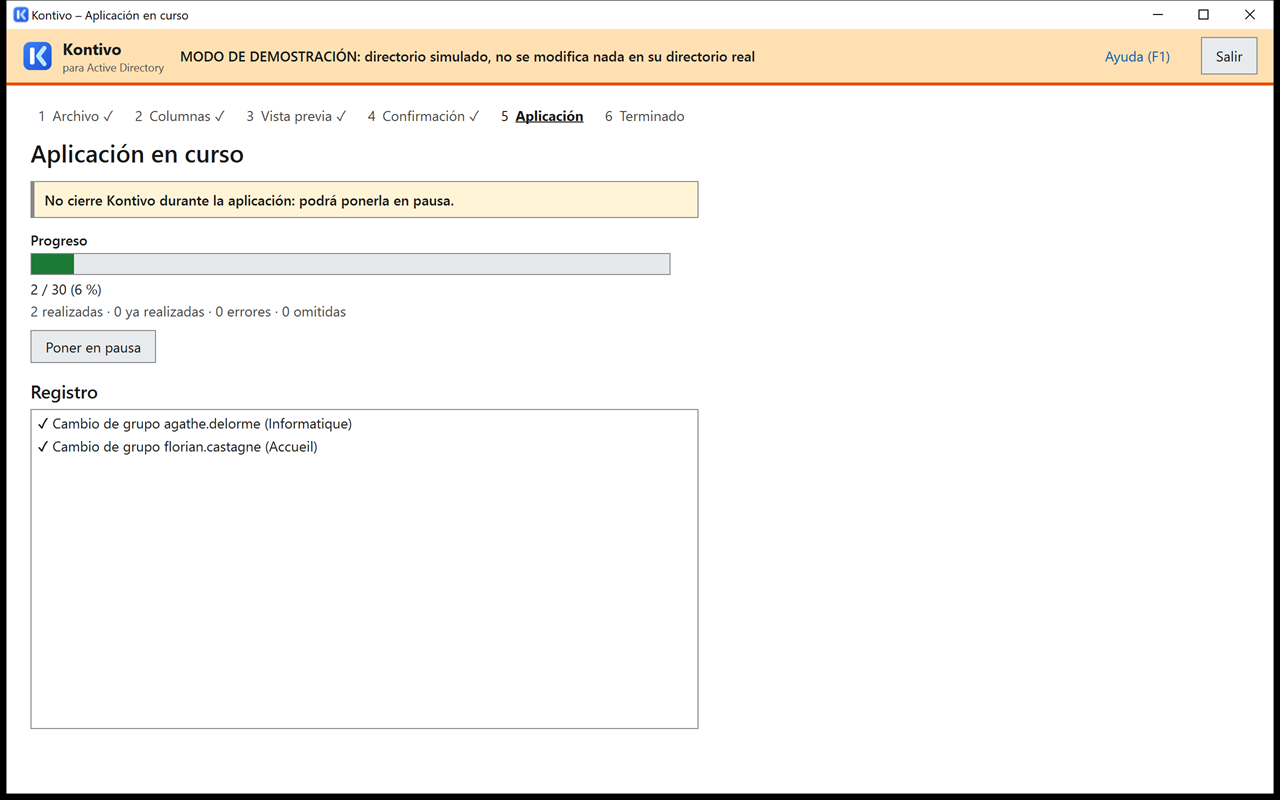
rh-fictif-2.csv: el progreso y el registro de las operaciones.Si la ventana se cierra o el equipo se reinicia en plena aplicación, no se pierde nada: consulte el § 13, «La aplicación se ha interrumpido».
7.6 Terminado
La pantalla «Hecho» resume el resultado («386 cuentas creadas, 21 modificadas, 1 error»). Haga clic en para leer los errores. Después:
- (consulte el § 10), o más tarde el enlace , que lleva a la pantalla de las fichas (§ 10);
- ;
- siga los recordatorios: eliminar el archivo de los usuarios que acaba de importar, eliminar las fichas después de entregarlas, hacer el primer inicio de sesión de los usuarios nuevos en un equipo del dominio.
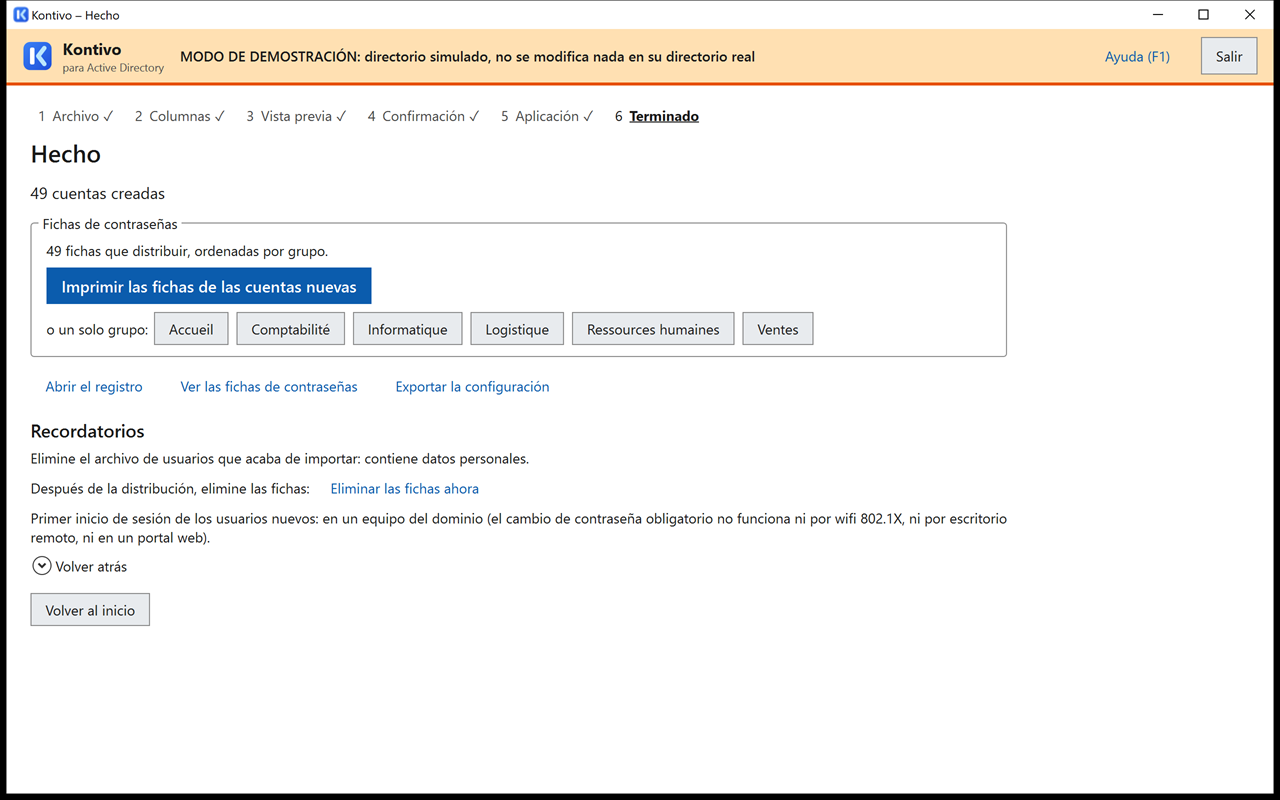
rh-fictif.csv: las cuentas están creadas y las fichas están listas para imprimir, servicio por servicio.Una operación con error no se pierde: la próxima vista previa la volverá a proponer.
7.7 Agregar un usuario manualmente
Para un alta a mitad de año, sin esperar a una nueva exportación: pantalla de inicio, . Escriba el apellido, el nombre, el grupo y, si los tiene, el ID externo y la fecha de nacimiento (permitirán reconocer al usuario en la próxima importación completa). agrega un usuario. Haga clic en : a continuación aparece la vista previa, y no se modificará ninguna otra cuenta (ninguna baja).
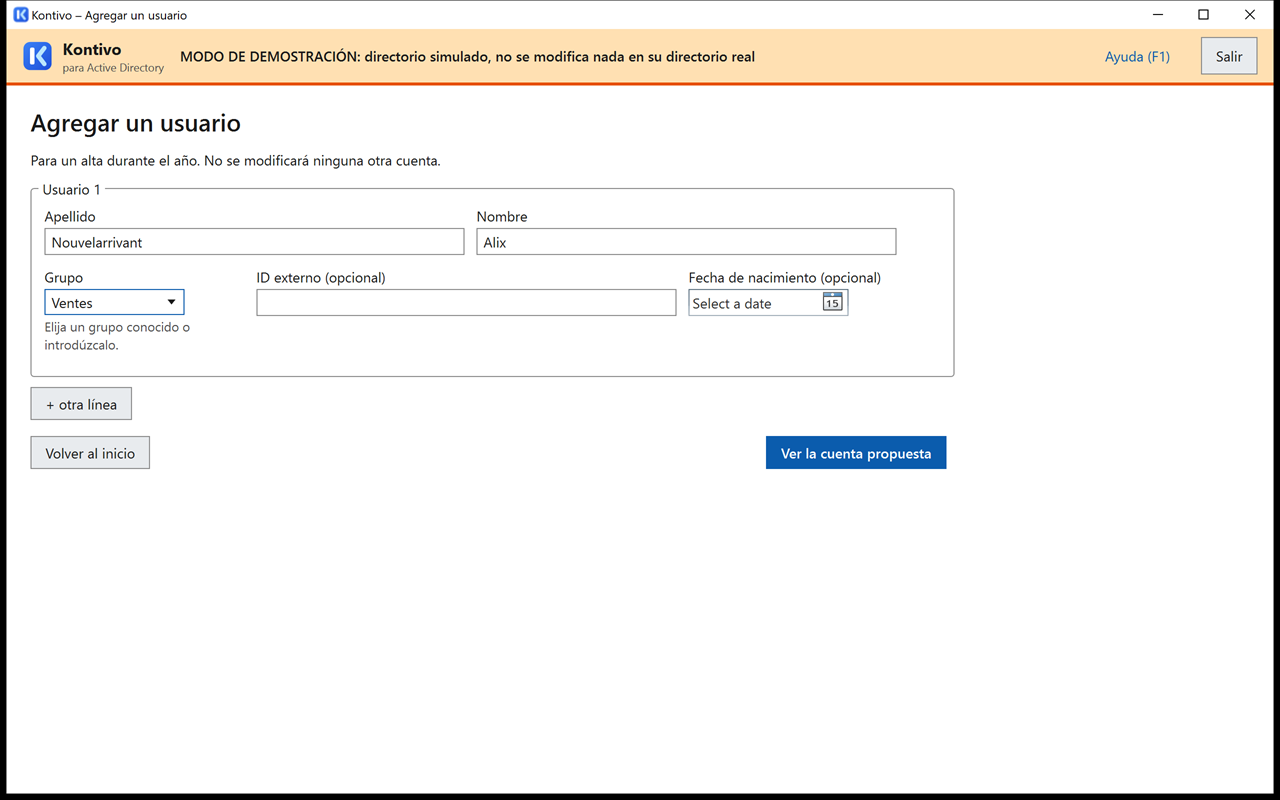
8. La siguiente actualización (nuevo periodo)
En cada nuevo periodo (nuevo año, nueva temporada, reorganización), basta con importar la nueva lista completa. La herramienta reconoce a cada usuario por una huella de su ID externo o de su fecha de nacimiento (consulte el § 15): los usuarios que se quedan cambian de grupo, los nuevos se crean y los que se han ido se deshabilitan.
- Bajas masivas (fin de año, de contrato o de temporada): pueden acercarse al 25 % de las cuentas o superarlo. Por encima del 25 %, la herramienta pide escribir
DESHABILITAR n: es normal en una actualización periódica, si esas bajas son esperadas. Si anuncia «Ningún usuario de … en el archivo: … cuentas se darán de baja.», también es normal si esos usuarios se han ido. - Casi todo el mundo cambia de grupo: por encima del 30 % de cambios de grupo, la herramienta pide además
MOVER n. En una reorganización, la frase que hay que escribir suele ser por tantoDESHABILITAR n Y MOVER m. - Usuarios sin grupo: una exportación hecha antes del reparto suele contener usuarios aún no asignados a un grupo. Su cuenta existente se queda en su sitio, sin cambio de grupo; un usuario nuevo sin grupo recibe una cuenta «pendiente de grupo», guardada directamente en la carpeta de los usuarios, solo en el grupo de todos los usuarios. Vuelva a hacer una importación cuando se conozcan los grupos: las cuentas se guardarán en su grupo.
- Exportaciones escolares: se controlan el año del archivo y la antigüedad de la exportación SIECLE (consulte el apartado Formatos escolares reconocidos).
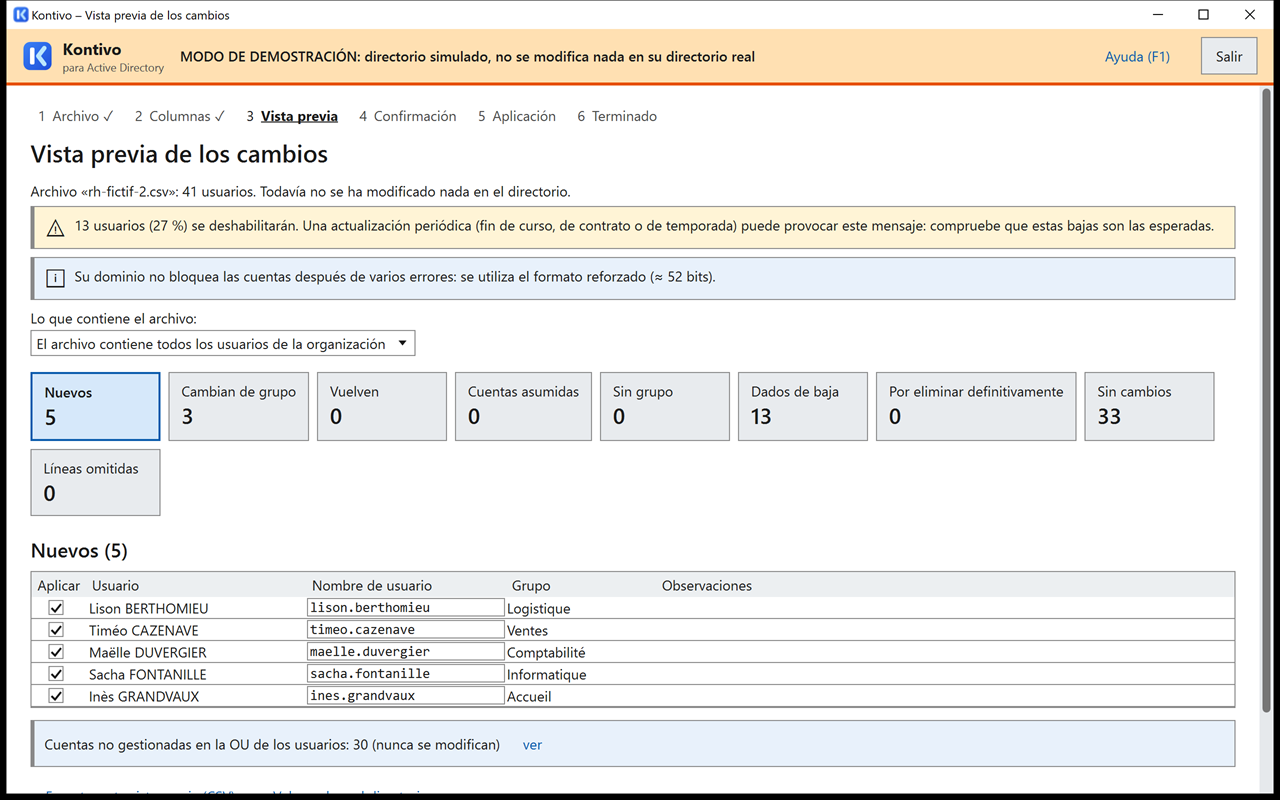
rh-fictif-2.csv importado en la fecha simulada del 06/07/2027 (§ 4): 5 altas, 3 cambios de servicio, 13 bajas. Las bajas superan el 10 % de las cuentas: la vista previa lo indica.Para probar una actualización sin riesgo, el modo de demostración la simula con los ejemplos rh-fictif.csv y, después, rh-fictif-2.csv, en una fecha simulada posterior (§ 4).
Antes del nuevo periodo, compruebe también que el plazo de eliminación le conviene: las cuentas dadas de baja en el periodo anterior se propondrán para su eliminación definitiva.
9. Bajas, regresos, anulación
9.1 Qué ocurre con la cuenta de un usuario dado de baja
Un usuario ausente del archivo no siempre se ha ido: error de exportación, inscripción tardía, regreso después de una mudanza. Por eso su cuenta no se elimina inmediatamente. En la baja, en una sola operación, la herramienta:
- deshabilita la cuenta;
- la quita de los grupos creados por la herramienta (nunca de los demás grupos);
- sustituye su descripción por «Parti le jj/mm/aaaa (absent de l'import)» («dado de baja el dd/mm/aaaa, ausente de la importación»), conservando su grupo (esta descripción es la misma sea cual sea el idioma de la interfaz);
- la mueve a la carpeta de las cuentas dadas de baja.
La carpeta particular no se toca. Una cuenta que usted mismo había deshabilitado también se da de baja, pero nunca se volverá a habilitar automáticamente.
9.2 Eliminación definitiva
Cuando una cuenta lleva dada de baja al menos el plazo elegido (90 días de forma predeterminada: a partir del día 90), la siguiente vista previa la clasifica en «Por eliminar definitivamente» («n cuentas dadas de baja hace al menos 90 días se eliminarán.»). Hay que escribir ELIMINAR n para confirmar. El botón descarta todas las eliminaciones de esta importación. Si el archivado está configurado, a la carpeta particular se le cambia después el nombre en _archives.
La eliminación es definitiva. Sin la Papelera de reciclaje de Active Directory, una cuenta eliminada no se puede restaurar (la pantalla de inicio lo indica: «La Papelera de reciclaje de Active Directory no está habilitada.»). La herramienta nunca habilita la papelera: es una decisión irreversible del administrador del dominio. Antes de cada aplicación se guarda una instantánea previa del directorio (consulte el § 11).
Un nombre de usuario eliminado queda reservado durante dos años: no se asigna a otro usuario. Si el propio usuario vuelve, recupera su nombre de usuario.
9.3 Un usuario vuelve
Si vuelve a figurar en una exportación, o si lo agrega manualmente, su cuenta dada de baja se vuelve a habilitar. Al agregarlo manualmente, la cuenta de una persona dada de baja se encuentra por su ID externo (INE o matrícula), escrito en el campo «ID externo» del formulario, o, sin ID, por su nombre y su fecha de nacimiento cuando el archivo de origen la incluía. Si no, una entrada manual crea una cuenta nueva. Al regresar, el usuario vuelve a su grupo y a sus grupos del directorio y, si la casilla «Nueva contraseña para un usuario que vuelve» está marcada, recibe una nueva contraseña (y una ficha). Excepción: si se dio de baja hace 7 días como máximo (baja por error, lista parcial), conserva su contraseña, y la vista previa lo indica («Baja el … (hace 3 días): la cuenta se vuelve a habilitar y el usuario conserva su contraseña.»). Si la cuenta estaba configurada con «la contraseña nunca caduca», esa configuración se retira al volver, y el registro lo anota. La cuenta sigue deshabilitada si se había deshabilitado manualmente antes de la baja (etiqueta «deshabilitada manualmente»).
9.4 Anular las bajas de una importación
Si una importación ha dado de baja a usuarios por error (archivo equivocado, exportación parcial), puede anular sus bajas con un clic, mientras las cuentas no se hayan eliminado:
- En la pantalla de inicio, haga clic en : se enumeran las diez últimas aplicaciones con bajas.
- Haga clic en frente a la importación deseada.
- La vista previa «Anulación de las bajas» muestra las cuentas que se volverán a habilitar en su grupo (tarjeta «Vuelven»). Continúe y, después, aplique: sin advertencias, no hay casilla «He leído las advertencias» ni frase que escribir, y el botón se activa de inmediato.
Las cuentas vuelven a su grupo y a sus grupos del directorio, con su antigua contraseña (ninguna ficha nueva).
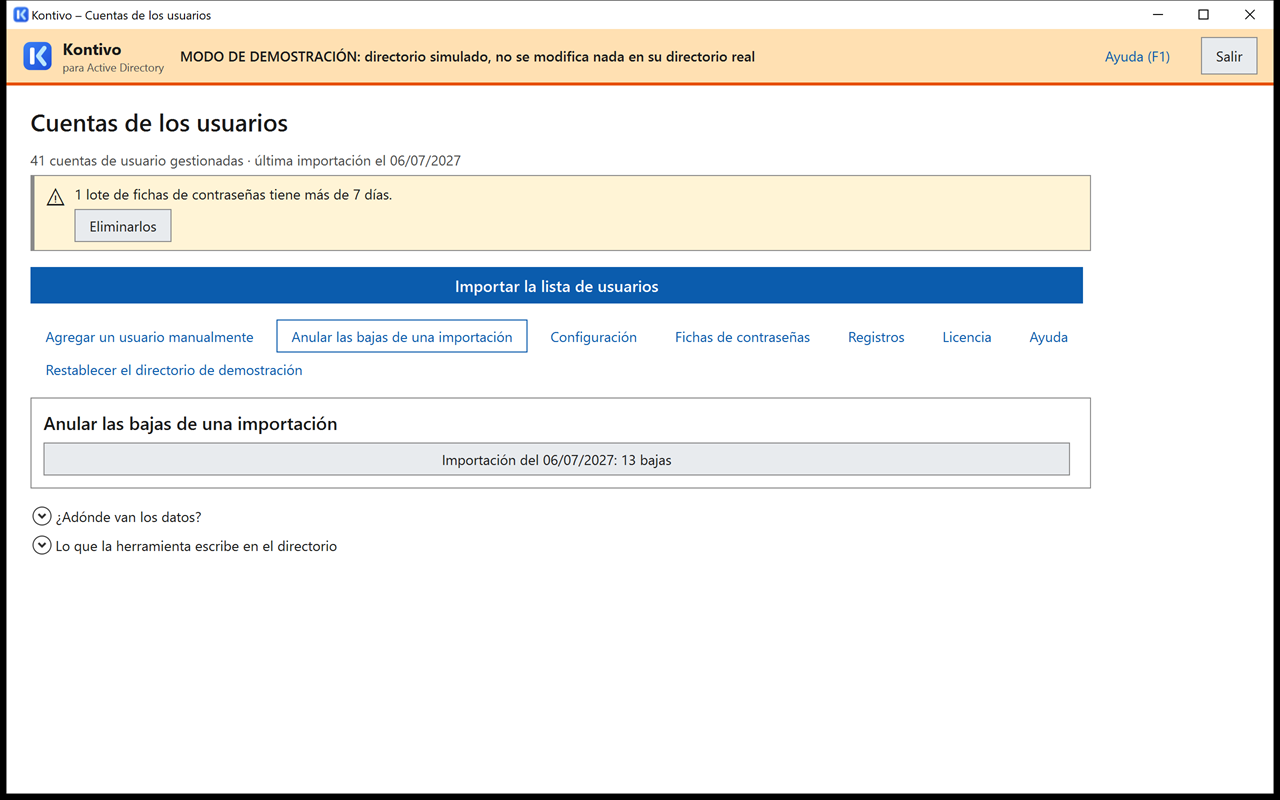
rh-fictif-2.csv y sus 13 bajas.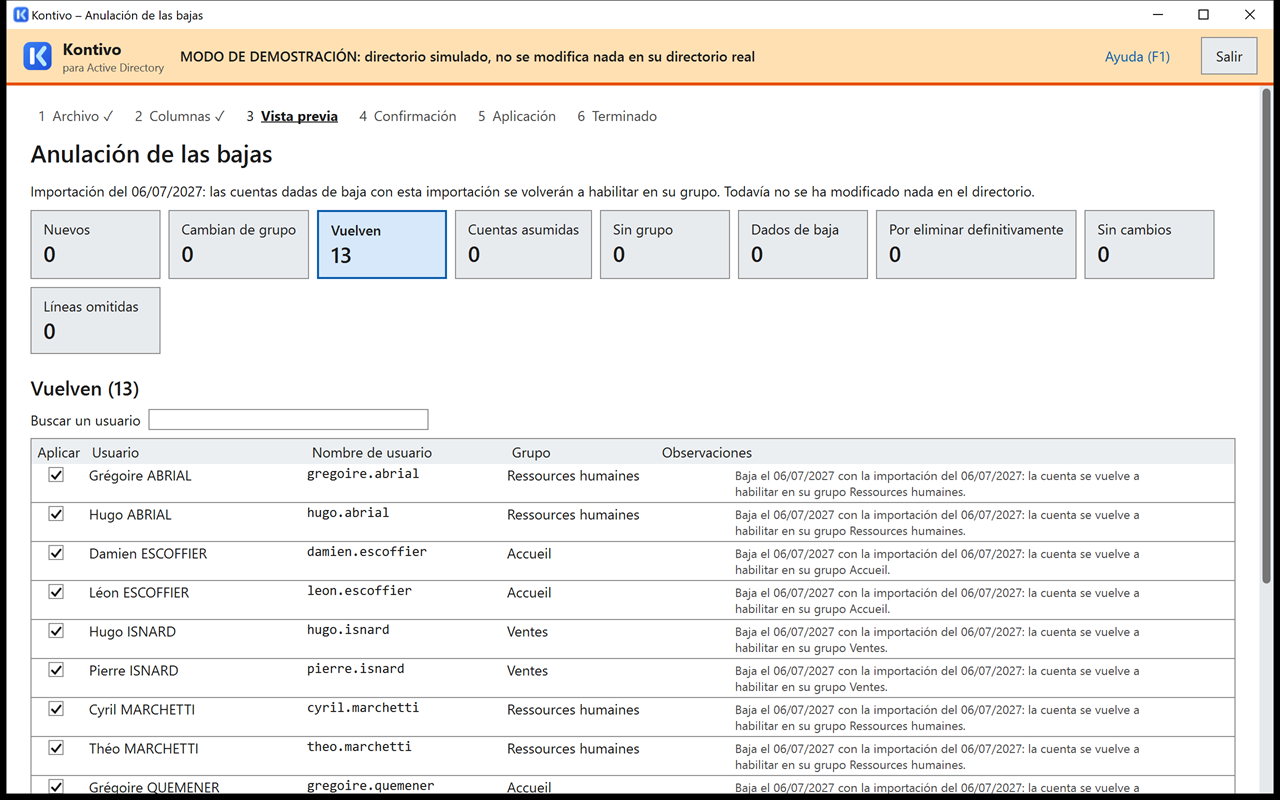
Deshacer toda una importación: vuelva a importar el archivo anterior. Los usuarios recuperan su grupo, y las cuentas dadas de baja se vuelven a habilitar. Las cuentas creadas por la importación anulada, en cambio, pasarán a cuarentena como bajas.
10. Las fichas de cuenta (contraseñas temporales)
Cada cuenta nueva (y cada usuario que vuelve con una contraseña nueva) tiene una ficha de cuenta: un cupón para recortar, con el nombre de la organización, el nombre y el grupo del usuario, su nombre de usuario y su contraseña temporal. Una página por grupo.
- En la pantalla «Hecho», haga clic en (todos los grupos), o en el botón de un solo grupo.
- La ventana se abre sobre la de Kontivo, con el recordatorio «Estas páginas contienen contraseñas. Imprímalas y, después, cierre esta vista previa: no se guarda nada en este equipo.» Hojee las páginas y, después, haga clic en : es el cuadro de impresión de Windows, donde elige la impresora y sus preferencias.
- Cuando la impresora ha terminado, la herramienta pregunta «¿Se han impreso correctamente las fichas?». Responda : la vista previa se cierra. Responda si faltan páginas: la vista previa sigue abierta para volver a imprimirlas. cierra la vista previa sin imprimir.
La impresión no escribe ningún archivo: ni página HTML, ni PDF, ni archivo temporal. Las fichas permanecen cifradas en su carpeta y solo se descifran en memoria, durante la vista previa; las contraseñas se dibujan, no se escriben como texto. La vista previa también se cierra cuando la ventana se bloquea (§ 3.5).
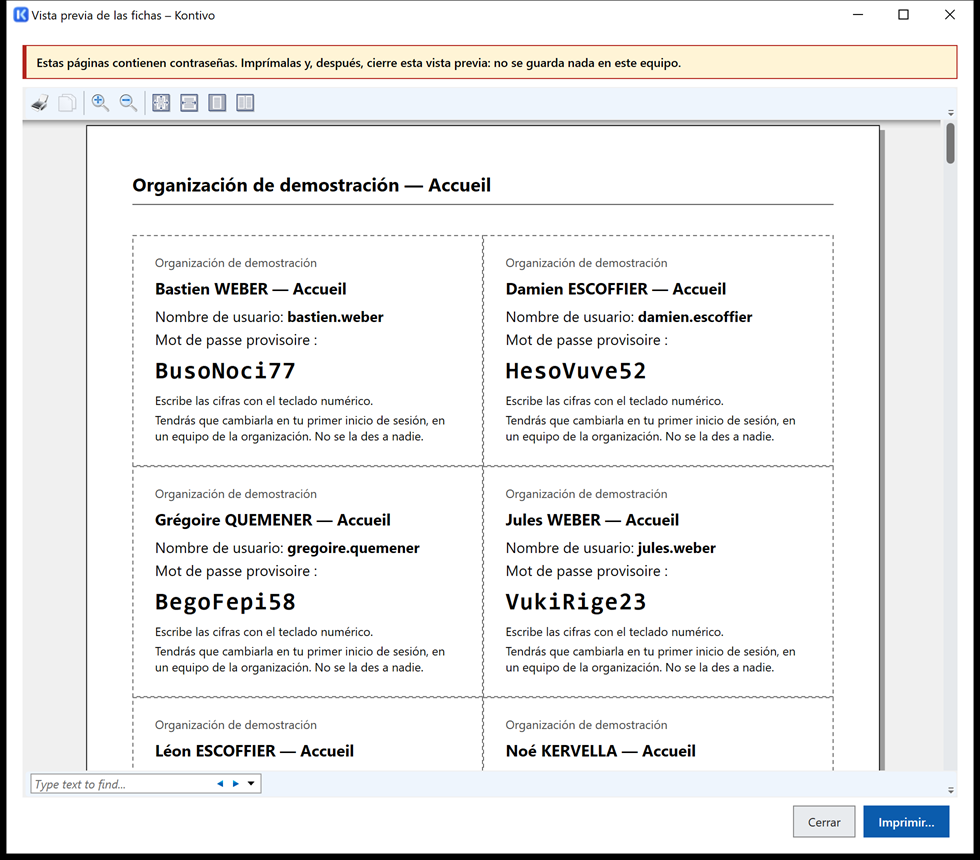
Más adelante, la pantalla de la pantalla de inicio permite volver a imprimirlas (, o un solo grupo) o eliminarlas.
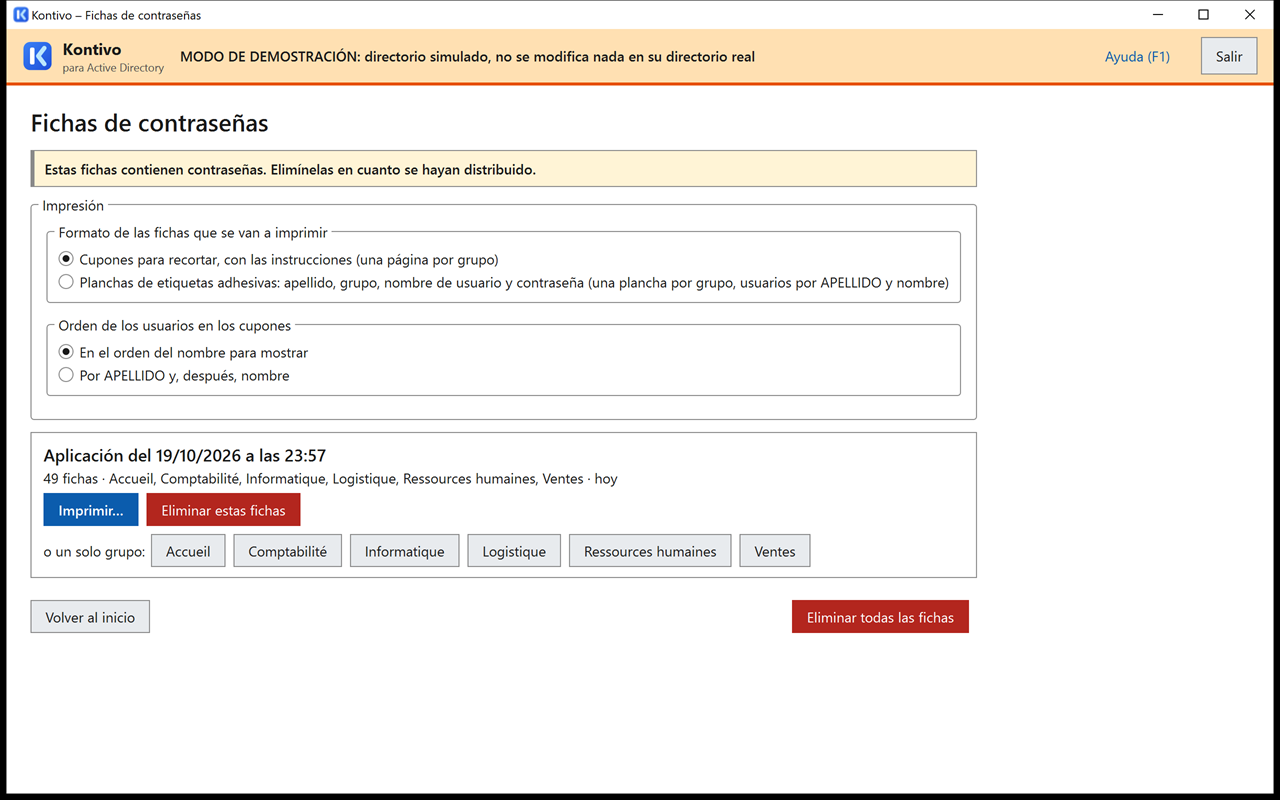
- Las fichas están cifradas en el disco para la cuenta de Windows que hizo la importación: solo esa cuenta puede volver a abrirlas, en este equipo.
- Elimínelas en cuanto se hayan entregado. La pantalla de inicio recuerda las fichas de más de 7 días.
- No imprima en «Microsoft Print to PDF», «Microsoft XPS Document Writer» ni OneNote: el archivo generado contendría las contraseñas. Si elige una de estas impresoras, la vista previa lo recuerda: «…» escribe un archivo que contiene las contraseñas, donde usted lo guarde: elimínelo después de usarlo.
- Si el cuadro de impresión no propone su impresora (herramienta iniciada con la cuenta delegada: las impresoras conectadas al abrir su sesión no son las de esa cuenta), agregue la impresora para esa cuenta, o instálela para todo el equipo. No imprima nunca en un archivo en su lugar.
- Recoja los cupones no entregados y destrúyalos.
- La eliminación de un archivo no es un borrado seguro: cifre el disco del equipo (BitLocker).
- El primer inicio de sesión de los usuarios nuevos debe hacerse en un equipo del dominio: el cambio de contraseña obligatorio no funciona ni por Wi-Fi 802.1X, ni por escritorio remoto, ni en un portal web.
Cupones o planchas de etiquetas
En la pantalla , el marco elige la forma de las páginas, antes de :
- Cupones para recortar, con las instrucciones (de forma predeterminada, como en la pantalla «Hecho»), ordenados en el orden del nombre para mostrar o por APELLIDO y, después, nombre;
- Planchas de etiquetas adhesivas en formato A4: Avery L7160 (21 etiquetas de 63,5 × 38,1 mm, de forma predeterminada), L7159 (24 etiquetas de 63,5 × 33,9 mm) o L7163 (14 etiquetas de 99,1 × 38,1 mm), o sus equivalentes de otras marcas. Cada etiqueta lleva el APELLIDO y el nombre, el grupo, el nombre de usuario y la contraseña temporal, y nada más. Una plancha por grupo (un grupo numeroso ocupa varias), usuarios ordenados por APELLIDO y, después, nombre.
Para que las etiquetas coincidan, en la ventana de impresión: escala 100 % (tamaño real, sin «Ajustar a la página»), márgenes Ninguno. Haga primero una prueba en una hoja en blanco, colocada sobre una plancha, a contraluz. Las etiquetas siguen las mismas reglas que los cupones: no se escribe ningún archivo, nunca se imprime en un archivo (PDF, XPS), y las etiquetas no entregadas se destruyen.
Página de calibración de las etiquetas
Antes de la primera plancha, y cada vez que cambie de impresora, compruebe que las etiquetas coinciden con la página de calibración. No contiene ningún dato de usuario: puede imprimirla y tirarla libremente.
- En la pantalla , marco : elija y, después, el modelo de plancha.
- Haga clic en . La vista previa muestra un marco en lugar de cada etiqueta, dos reglas graduadas de 100 mm y las instrucciones. Haga clic en , a escala 100 % (tamaño real), márgenes «Ninguno», formato A4.
- Mida las dos reglas impresas (arriba y a la izquierda): cada una debe medir 100 mm. Si no, la impresora escala la página: corrija sus preferencias y vuelva a empezar.
- Coloque la hoja sobre una plancha virgen, con los bordes alineados, a contraluz: cada marco debe caer sobre una etiqueta, con una precisión de 0,5 mm en las cuatro esquinas de la plancha.
Si todos los marcos están desplazados la misma distancia, la impresora tiene un margen físico o desplaza la página: pruebe la opción «sin bordes» u otra bandeja. Si el desfase aumenta hacia abajo o hacia la derecha, la página se amplía o se reduce: revise la escala. Los cupones, en cambio, no necesitan calibración: se recortan con tijeras.
11. Los registros
Cada aplicación deja un registro: un archivo CSV (separador punto y coma, legible en Excel o LibreOffice) en C:\ProgramData\ComptesAD\journaux\, cuyo nombre lleva la fecha, la hora y el número del plan, por ejemplo 2026-10-19_1440_p20261019-1440-7f3a9c.csv. Contiene, para cada operación: la hora, el operador, el equipo, el controlador, la acción, el nombre de usuario, el nombre para mostrar, el grupo antes y después, la ubicación antes y después, los grupos del directorio retirados, el resultado (OK, Ya hecho, Omitido, Error) y el mensaje. Los encabezados de las columnas son los mismos sea cual sea el idioma; los mensajes se escriben en el idioma de la interfaz (§ 5, «Idioma de la interfaz»).
Al lado, la instantánea previa (photo-avant_…csv) enumera todas las cuentas afectadas tal como estaban justo antes de la aplicación: nombre de usuario, nombre, ubicación, activa o no, grupo, grupos del directorio. Permite recuperar el estado de una cuenta antes de una importación.
Los registros nunca contienen contraseñas, ID externos ni fechas de nacimiento. El archivo technique.log (errores internos de la herramienta) no contiene ningún dato de usuario.
Desde la pantalla de inicio, la pantalla enumera los registros, abre su carpeta con el botón , junto al cual se muestra la ruta («Carpeta de los registros: C:\ProgramData\ComptesAD\journaux», que puede copiar si la herramienta se ha iniciado con una cuenta distinta de la de su sesión), y elimina los de más de 12 meses (con sus instantáneas previas).
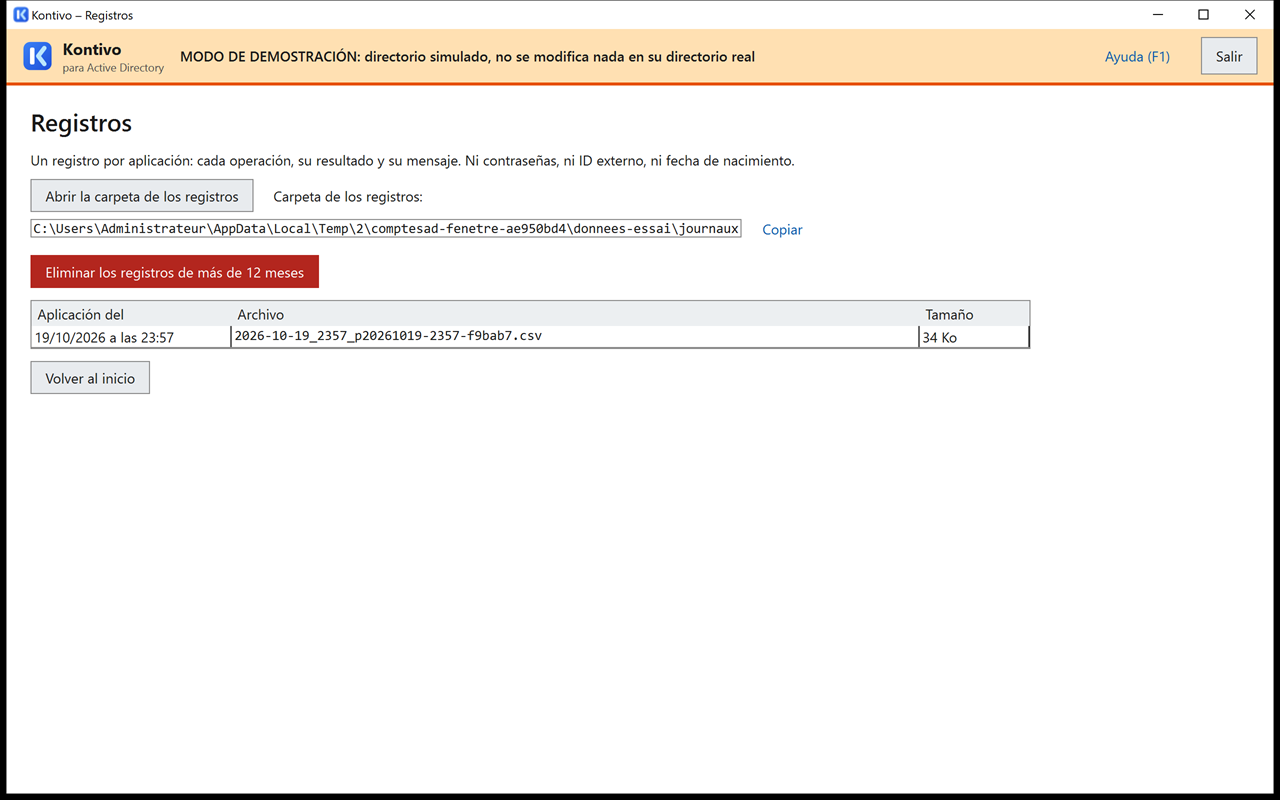
12. Copia de seguridad de la configuración y del secreto
Para reconocer a cada usuario de una importación a otra sin escribir su ID externo en el directorio, la herramienta utiliza un secreto propio de la organización. Este secreto está en el equipo, en C:\ProgramData\ComptesAD\. Si se pierde, la herramienta ya no reconoce a los usuarios por su huella.
12.1 Exportar
En , haga clic en y elija «La configuración y el secreto (recomendado para una copia de seguridad)». El cuadro «Guardar como» de Windows propone el nombre ComptesAD-configuration-AAAA-MM-JJ.json: elija dónde guardarlo.
Este archivo contiene el secreto que vincula a los usuarios con sus cuentas. Guárdelo con sus copias de seguridad, como una contraseña, y nunca en un recurso compartido accesible para los usuarios. Vuelva a exportarlo después de cada cambio de configuración.
12.2 Cambiar de equipo
En el equipo nuevo, la herramienta ve que el directorio ya está gestionado por Kontivo (un grupo ComptesAD-Etat está guardado en la carpeta de los grupos; no lo elimine). La pantalla de inicio muestra en rojo: «Este directorio ya lo gestiona Kontivo desde otro equipo u otra instalación…».
- Haga clic en y elija el archivo exportado.
- Revise la configuración importada y, después, haga clic en .
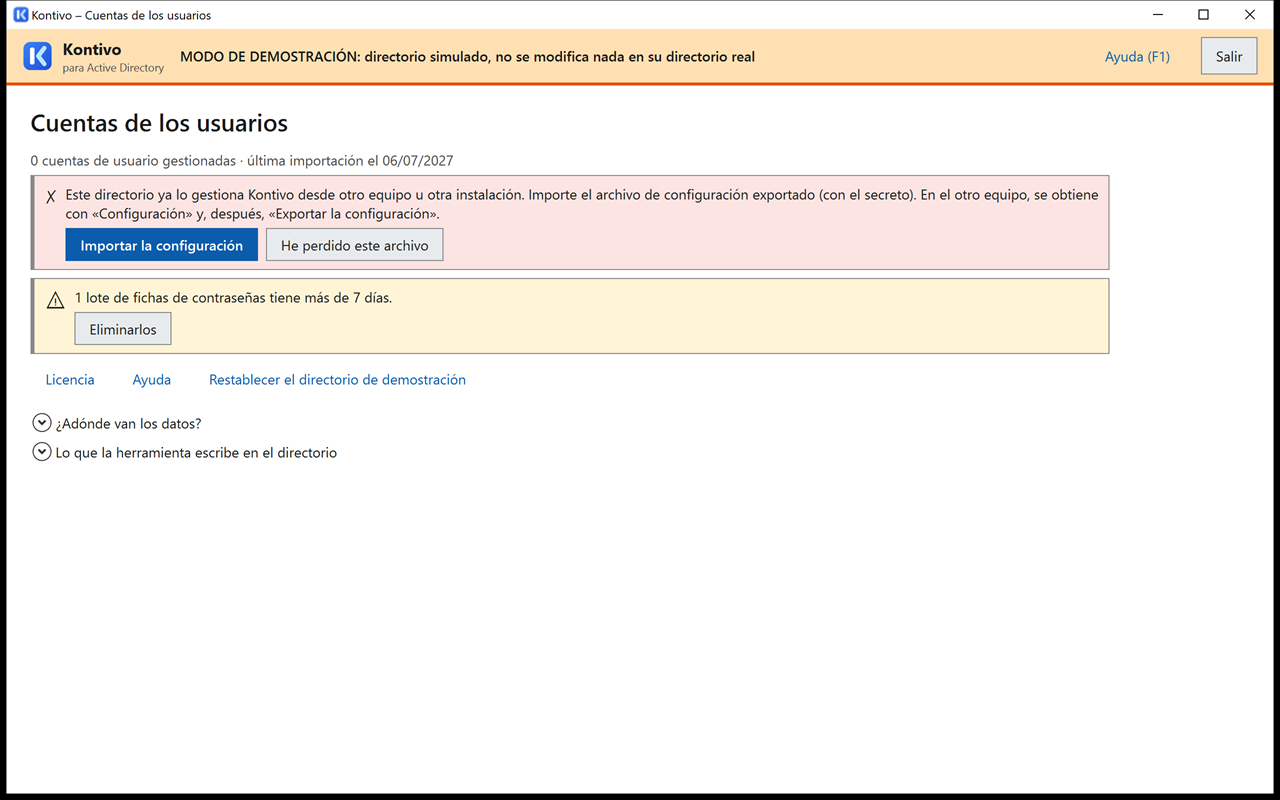
12.3 Si se ha perdido el archivo
Haga clic en , escriba REEMPLAZAR SECRETO (la frase está en el idioma de la interfaz; la frase francesa REMPLACER LE SECRET también se acepta) y, después, haga clic en . La herramienta crea un secreto nuevo y le hace importar la lista de los usuarios: reconoce entonces a los usuarios una vez por su nombre y su grupo, y vuelve a escribir su huella. Durante esta importación, ninguna cuenta se da de baja. Las cuentas no encontradas se enumeran; se tratarán en la próxima importación normal.
13. Qué hacer si…
La herramienta no se inicia
La ventana de Kontivo muestra el motivo y permanece abierta, con el comando que se debe copiar cuando lo hay (botón ). Consulte la tabla de los mensajes más abajo.
«La carpeta de datos pertenece a otra cuenta»
Mensaje «La carpeta de datos C:\ProgramData\ComptesAD se creó para otra cuenta de Windows (propietario: …): su cuenta no puede acceder a ella. …»: una sola cuenta por carpeta de datos (§ 3.3, donde se cita el mensaje completo). Tres salidas, en el orden del mensaje: volver a iniciar la herramienta con esa cuenta; hacer que un administrador transfiera la carpeta con el comando icacls … /T propuesto (después de exportar la configuración con el secreto desde la cuenta propietaria, para volver a importarla después); eliminar la carpeta si no contiene nada útil.
«Ningún controlador … ha respondido» al iniciar
La herramienta busca un controlador de dominio que responda por LDAP (puerto TCP 389). El mensaje dice: «Ningún controlador de dominio ha respondido por LDAP (puerto TCP 389). Compruebe que el equipo está en el dominio y que se ha iniciado sesión con una cuenta del dominio, o indique un controlador: ComptesAD.exe -Serveur dc1.demo.local». Las causas habituales: puerto 389 filtrado entre la red de administración y los controladores, equipo fuera del dominio, sesión iniciada con una cuenta local.
La ventana de Kontivo no aparece
Si Kontivo ya está abierto, un segundo inicio trae su ventana a primer plano; si sigue oculta, búsquela en la barra de tareas. Si Kontivo está abierto con otra cuenta en el mismo servidor, el inicio lo indica («Kontivo ya está abierto por otro usuario en este equipo.»): espere a que ese usuario lo cierre.
«Kontivo está bloqueado»
La ventana se ha bloqueado después de 30 minutos sin actividad (§ 3.5). Haga clic en y escriba la contraseña de la cuenta de Windows que inició Kontivo (la que cita el mensaje, por ejemplo la cuenta delegada, y no la de su sesión). Una aplicación en curso ha continuado durante el bloqueo. Tras tres contraseñas rechazadas, salga de Kontivo (botón de la capa de bloqueo) y vuelva a iniciarlo: una aplicación interrumpida se reanuda desde la pantalla de inicio.
La aplicación se ha interrumpido
Ventana cerrada, corte de corriente, reinicio: en el siguiente inicio, la pantalla de inicio muestra «Se ha interrumpido una aplicación el … (140 de 612).»
- : la herramienta continúa donde se había detenido, en el mismo controlador. Las operaciones de las que no se sabe si se completaron se repiten sin riesgo. Una contraseña de la que no se sabe si se estableció se sustituye por una nueva, con una ficha nueva.
- : los cambios ya hechos se mantienen; vuelva a generar una vista previa para ver lo que queda.
Reanude sin demora. Después de 12 horas, o si entretanto se ha realizado otra aplicación, la reanudación se rechaza: la pantalla de inicio solo ofrece , con la explicación («Tiene más de 12 horas: reanudarla volvería a hacer cambios calculados con un archivo y un directorio obsoletos.»). No se pierde nada: la nueva vista previa propone lo que queda por hacer.
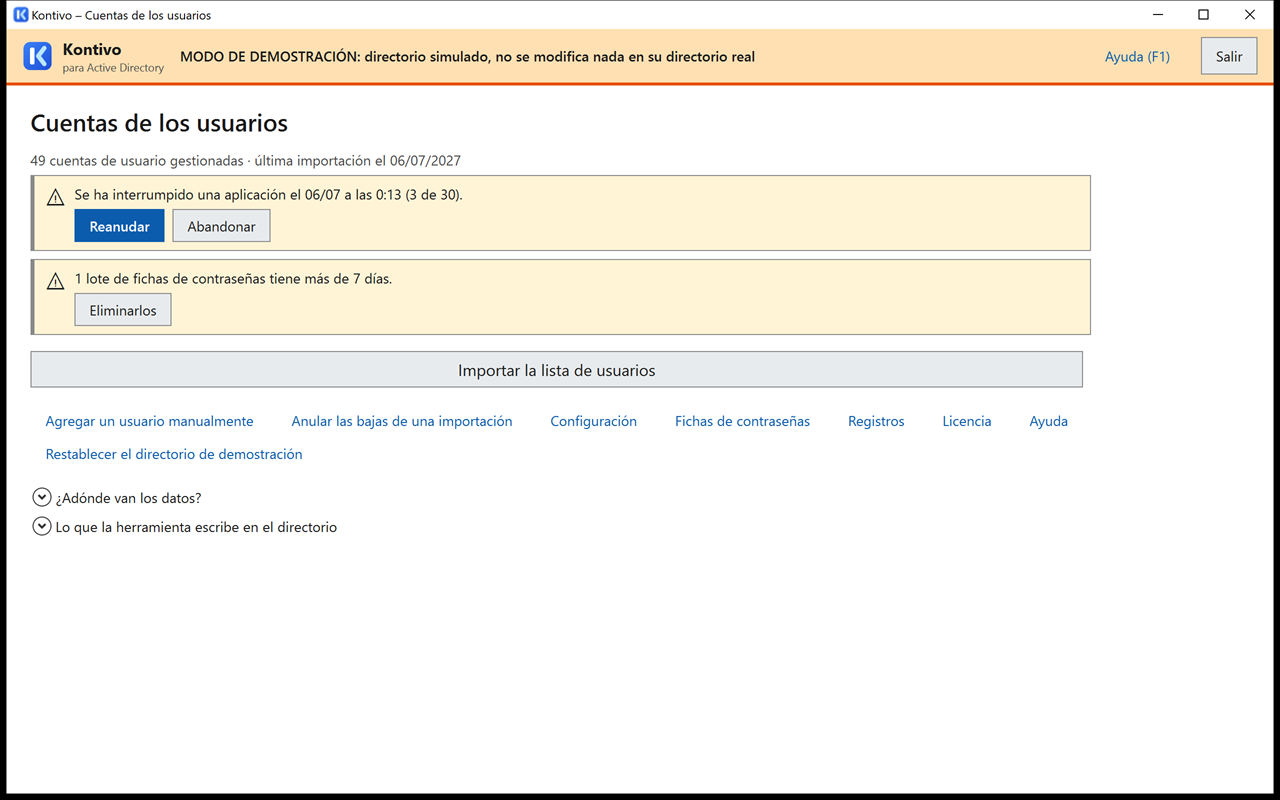
No se reconoce una cuenta y se crea un duplicado
Quizá la cuenta existente no esté en la carpeta de los usuarios, o el archivo no tenga ni ID externo ni fecha de nacimiento. Mire en la vista previa la tarjeta «Por comprobar»: la herramienta plantea una pregunta cuando varias cuentas pueden corresponder, y nunca asume solo por el nombre una cuenta dudosa (otra fecha de nacimiento, cuenta dada de baja): en ese caso propone una cuenta nueva y la pregunta «¿Mismo usuario?». Respóndala antes de aplicar; de lo contrario, se crea la cuenta nueva (consulte el § 7.3). Una cuenta gestionada por la herramienta pero movida fuera de la carpeta de los usuarios tampoco se duplica: su línea indica «La cuenta de este usuario se ha movido fuera de la OU de los usuarios (…): no se modifica y no se crea ninguna otra cuenta. Vuelva a ponerla en la OU de los usuarios para que la herramienta la siga.»
Una cuenta creada manualmente nunca se modifica
Es intencionado: una cuenta que la herramienta no ha creado ni asumido nunca se modifica, y nunca se da de baja. La vista previa las señala («Cuentas no gestionadas en la OU de los usuarios: 3 (nunca se modifican)»). La herramienta asume una cuenta así cuando reconoce al usuario (tarjeta «Cuentas asumidas»): se conservan el nombre de usuario y la contraseña.
Una cuenta está «protegida contra la eliminación accidental»
No se puede mover (cambio de grupo, baja) ni eliminar; la herramienta lo comprueba antes de tocarla, de modo que la cuenta no queda con el nombre cambiado ni modificada a medias. El mensaje dice qué hacer: «Esta cuenta está protegida contra la eliminación accidental: en «Usuarios y equipos de Active Directory», menú Ver > Características avanzadas, propiedades de la cuenta, pestaña Objeto, desactive la casilla; o utilice «Quitar la protección de estas cuentas» en la vista previa. Después, vuelva a generar una vista previa.» (el botón de la vista previa requiere el permiso de modificar permisos). Una cuenta gestionada pero protegida de otra forma (exclusión de la configuración, adminCount) tampoco se toca: la vista previa lo indica en su línea (§ 7.3).
Un grupo del directorio tiene un nombre corto con «-2»
La herramienta limita a 20 caracteres el nombre corto (nombre anterior a Windows 2000) de un grupo, que debe ser único en el dominio. Si otro objeto ya lo ocupa, la herramienta agrega -2, -3… La configuración (paso 2) muestra estos nombres cortos. Puede cambiar el nombre de un grupo creado por la herramienta: lo reconoce por una marca interna, no por su nombre.
Otra persona utiliza la herramienta al mismo tiempo
Solo es posible una aplicación a la vez: «Hay una aplicación en curso desde PC-ADM1, por DEMO\adm2 (desde las 14:40).». Espere a que termine. El bloqueo caduca 30 minutos después de la última señal de actividad del otro equipo; entonces un botón permite forzarlo (escribiendo FORZAR, en el idioma de la interfaz), si está seguro de que allí ya no se está ejecutando ninguna aplicación.
Microsoft 365, ENT y otros servicios
La herramienta solo gestiona el directorio local. Si existe una sincronización con Microsoft 365, compruebe que la carpeta «Bajas» está dentro de su ámbito si quiere conservar los datos de Microsoft 365 de los usuarios en cuarentena.
El antivirus o la seguridad del equipo bloquea la herramienta
Kontivo es un único exe, ComptesAD.exe, sin ningún script que autorizar. Tres casos:
- SmartScreen muestra «Windows protegió su PC» en el primer inicio: consulte el § 2. Para evitar que cada archivo extraído quede marcado como «procedente de Internet», marque en las propiedades del archivo comprimido antes de extraerlo (§ 3.1).
- Un antivirus o un EDR bloquea el exe o lo pone en cuarentena (el exe está ofuscado, consulte el § 2): pida a su responsable de seguridad de la información (CISO) una excepción para la huella SHA-256 publicada, o la variante no ofuscada.
- AppLocker o WDAC solo autorizan los programas aprobados: pida a su administrador una regla que autorice
C:\ComptesAD\ComptesAD.exe(por su editor si está firmado; si no, por su huella), o utilice un puesto de administración que no tenga esa restricción.
La herramienta se inicia desde un recurso compartido o una unidad de red
Se niega a iniciarse, y la ventana lo indica. Desde un recurso compartido (ruta \\servidor\…): «Kontivo se ha iniciado desde un recurso compartido de red (\\srv\outils$\ComptesAD). Copie ComptesAD.exe en el disco local del equipo, por ejemplo, en C:\ComptesAD, y vuelva a iniciarlo.» Desde una unidad de red (Z:): «Kontivo se ha iniciado desde una unidad de red (Z:\ComptesAD). Copie ComptesAD.exe en el disco local del equipo, por ejemplo, en C:\ComptesAD, y vuelva a iniciarlo.» La carpeta de datos también debe estar en un disco local fijo (§ 3.3).
Windows ha abierto un perfil temporal
Si Windows muestra «Ha iniciado sesión con un perfil temporal», la herramienta le avisa al iniciarse («Atención: Windows ha iniciado su sesión con un perfil TEMPORAL (…)», texto completo en el § 3.5): todo lo que está en su perfil (fichas de contraseñas, clave que las cifra) desaparecerá al cerrar la sesión. Imprima las fichas antes de cerrar la sesión, y no haga ninguna importación mientras no se haya reparado el perfil.
14. Principales mensajes de error
| Mensaje (inicio) | Qué hacer |
|---|---|
| La carpeta … puede ser modificada por … Alguien podría introducir en ella código que se ejecutaría con sus permisos. Corríjala …, con el comando siguiente, y vuelva a iniciar la herramienta. | Un administrador escribe el comando icacls mostrado debajo del mensaje (botón ) en un símbolo del sistema abierto como administrador y, después, vuelva a iniciar la herramienta (consulte el § 3.3). |
| La carpeta … pertenece a una cuenta que no es ni administrador ni la suya (…). Elimínela o corríjala …, con el comando siguiente, y vuelva a iniciar la herramienta. | Comando icacls … /setowner "*S-1-5-32-544" /T mostrado debajo del mensaje, que debe escribir un administrador (consulte el § 3.3). |
| Kontivo se ha iniciado desde … (…). Copie ComptesAD.exe en el disco local del equipo, por ejemplo, en C:\ComptesAD, y vuelva a iniciarlo. | El primer «…» indica dónde está el exe: un recurso compartido de red, una unidad de red, un medio extraíble (memoria USB, disco externo), un CD o un DVD. Copie ComptesAD.exe y docs\ en C:\ComptesAD\, en el disco local (consulte el § 3.1). |
| La carpeta de datos … se creó para otra cuenta de Windows…: su cuenta no puede acceder a ella. Kontivo reserva cada carpeta de datos a un único operador, porque el secreto de la organización está cifrado para él en ella. … | Una sola cuenta por carpeta de datos: volver a iniciar con esa cuenta, o transferencia por un administrador con el comando icacls … /T mostrado, o eliminación de la carpeta (consulte el § 3.3). |
| Su cuenta no puede leer la carpeta de la herramienta …: sus permisos se aplicaron para otra cuenta de Windows. Un administrador puede darle permiso de lectura …, con el comando siguiente; después, vuelva a iniciar la herramienta. | Comando icacls … RX" /T mostrado debajo del mensaje, que debe escribir un administrador (consulte el § 3.3). |
| La carpeta … está en …: contendría el secreto de la organización y datos de usuarios (DONNEES_SUR_PARTAGE). Indique una carpeta del disco local fijo del equipo, por ejemplo, …, y vuelva a iniciar la herramienta. | Carpeta de datos en un recurso compartido, una unidad de red, una memoria USB, un CD o un disco en memoria: indique una carpeta del disco local (el ejemplo del mensaje es ComptesAD.exe -DossierDonnees "C:\ComptesAD-donnees"), o deje la carpeta predeterminada. Para una ruta \\servidor\… indicada en -DossierDonnees, el mensaje es «La carpeta de datos no puede estar en un recurso compartido de red (…): contendría el secreto y datos de usuarios.» |
| Información: Kontivo se ha iniciado como administrador (token elevado). La elevación nunca es necesaria… | Información. Vuelva a iniciar sin elevación (doble clic en ComptesAD.exe), salvo en un controlador de dominio. |
| El parámetro -… se ha retirado junto con la interfaz web: Kontivo se abre en su propia ventana. | Los parámetros de la antigua interfaz web (-InterfaceWeb, -SansNavigateur, -FichierUrl, -Port, -Web, -Docs) ya no existen: quítelo del comando o del acceso directo. |
| Idioma desconocido: «…». Idiomas disponibles: fr, en, de, es, pt, it. | Corrija la opción -Langue del comando o del acceso directo (§ 3.5). |
| Kontivo se bloquea después de … sin actividad. | Haga clic en y escriba la contraseña de la cuenta que inició Kontivo (§ 3.5). |
| Atención: Windows ha iniciado su sesión con un perfil TEMPORAL (…)… | Imprima las fichas antes de cerrar la sesión; haga reparar el perfil antes de cualquier importación. |
| Kontivo no ha podido iniciarse (incidente …, detalle en …): … | Lea el final del mensaje; el detalle técnico (sin datos de usuario) está en el archivo technique.log citado. Sin número de incidente, el mensaje es «Kontivo no ha podido iniciarse: …»: su final indica la causa. |
| Kontivo ya está abierto por otro usuario en este equipo. | Un solo usuario a la vez en un mismo servidor: espere a que haya cerrado la herramienta. |
| Ningún controlador de dominio ha respondido por LDAP (puerto TCP 389). Compruebe que el equipo está en el dominio y que se ha iniciado sesión con una cuenta del dominio, o indique un controlador: ComptesAD.exe -Serveur dc1.demo.local | Equipo en el dominio, sesión con una cuenta del dominio, puerto TCP 389 abierto hacia los controladores; si no, indique un controlador con -Serveur (consulte el § 13). |
| «…» no es un controlador de dominio de …: indique el nombre completo de un controlador (por ejemplo dc1.…), o deje el campo vacío para que la herramienta elija uno. | Corrija -Serveur o annuaire.serveur: el nombre completo de un controlador, o nada (consulte el § 5.4). |
| Este directorio ya lo gestiona Kontivo desde otro equipo… | Importe la configuración exportada, con el secreto (§ 12). |
| El secreto de este equipo no coincide con el del directorio. | Importe la configuración exportada desde el equipo que gestiona el directorio. |
| Sus usuarios coinciden por su nombre con …, pero casi ninguno por su huella: probablemente el secreto de este equipo no es el correcto. Importe la configuración exportada. | Importe la configuración exportada, con el secreto (§ 12). |
| Este archivo STS-Web describe al personal… | No es la exportación SIECLE correcta: consulte el apartado Formatos escolares reconocidos. |
| Formato de archivo no reconocido. Intente guardar el archivo en CSV o en XLSX. | Abra el archivo en su hoja de cálculo y guárdelo en CSV o en XLSX. |
| El archivo ZIP está protegido con contraseña… | Guarde la exportación sin contraseña. |
| Archivo demasiado grande: 60 hojas, 20 000 líneas y 200 columnas como máximo. | Quite las hojas o columnas inútiles. |
| Este archivo procede de otra organización (identificador …). | Compruebe la exportación, o el identificador de la organización introducido en la configuración (paso 1). |
| El … % de las líneas no tiene …: ¿es correcta la columna elegida? | Vuelva al paso Columnas y corrija la columna del apellido, del nombre o del grupo. |
| La columna «…» indica el nivel (6EME, 2NDE GT…), … | Mensaje propio de las exportaciones escolares: en el paso Columnas, elija para «Grupo» la columna Division, no la del nivel (consulte el apartado Formatos escolares reconocidos). |
| La hoja … no tiene las columnas de la hoja …: no se lee y sus usuarios no tendrán cuenta. | Dé a todas las hojas del libro los mismos títulos de columna, o importe esa hoja aparte. |
| Dos líneas tienen el mismo nombre en el mismo grupo, sin ID externo ni fecha de nacimiento para distinguirlas… | Son dos cuentas. Si una línea está duplicada, quítela del archivo. |
| El archivo contiene … usuarios para … cuentas. Si solo importa usuarios nuevos, elija «Solo altas y cambios (ninguna baja)»… | El archivo parece parcial: elija «Solo altas y cambios» o «Solo los grupos presentes», o utilice una exportación completa. |
| Todos los usuarios están en el mismo grupo… | Compruebe la columna Grupo, o elija «Solo los grupos presentes». |
| … (… %) …: es casi seguro un archivo incompleto o de otra organización. | Por ejemplo, «412 usuarios (38 %) se deshabilitarían: …». Compruebe el archivo; si es necesario, suba el umbral de rechazo en la configuración (recuadro «Opciones avanzadas»). |
| Importación parcial: … Un usuario ausente de la lista de su grupo quizá solo haya cambiado de grupo: confirme solo las bajas seguras. | Marque solo las bajas seguras y, después, escriba la frase solicitada. |
| … de … (… %) … de grupo. Es normal en una reorganización; de lo contrario, compruebe la columna elegida para el grupo (una columna de nivel, de opción o de subgrupo no es el grupo). | Por ejemplo, «140 usuarios de 612 (23 %) cambian de grupo…». En una reorganización: escriba MOVER n (combinado con las demás frases). Si no, compruebe la columna Grupo. |
| … de … (… %) … (nombre, apellido o nombre para mostrar): compruebe que las columnas Apellido y Nombre no están invertidas y que el apellido de uso es el deseado. | Por ejemplo, «52 cuentas de 612 (8 %) cambiarán de nombre…». Compruebe las columnas Apellido y Nombre y el apellido de uso y, después, escriba CAMBIAR NOMBRE n. |
| El grupo … es miembro de un grupo de administración (o tiene adminCount = 1)… | Bloqueo: quite el grupo de ese grupo de administración (y vuelva a poner adminCount a 0) y, después, vuelva a generar la vista previa. |
| … fuera de la OU de los usuarios (…): … en la OU de los usuarios para que la herramienta … siga. | Información, por ejemplo «3 cuentas gestionadas por la herramienta se han movido fuera de la OU de los usuarios (…): ya no se modifican (ni grupo ni baja). Vuelva a ponerlas en la OU de los usuarios para que la herramienta las siga.»: vuelva a poner esas cuentas en la carpeta de los usuarios. |
| El grupo … tendrá el nombre corto (sAM) …: … ya está ocupado en el directorio… Los usuarios no estarán en ese grupo antiguo. | Si el grupo antiguo se utiliza (directivas, recursos compartidos, directiva de contraseñas), muévalo a la carpeta de los grupos, con exactamente ese nombre, antes de aplicar (§ 5.2). |
| Este archivo corresponde al curso …: compruebe que es la exportación deseada (año elegido en SIECLE). | Confirme si es intencionado; si no, vuelva a hacer la exportación del curso correcto. |
| Su cuenta no puede crear … en «…»: delegue los permisos (consulte el manual) o utilice otra cuenta. | Delegue los permisos (Delegar los permisos) o utilice otra cuenta. |
| El archivo ya no está en memoria (más de una hora, o nuevo análisis)… | Vuelva a depositar el archivo. |
| La vista previa tiene más de una hora. | La herramienta vuelve a leer el directorio por sí sola y resalta las líneas que han cambiado: revíselas y, después, vuelva a confirmar. |
| Permisos insuficientes | A su cuenta le falta uno de los permisos necesarios: compárelos con Delegar los permisos. En un controlador de dominio, es mejor iniciar la herramienta desde un puesto de administración. |
| Esta cuenta está protegida contra la eliminación accidental: en «Usuarios y equipos de Active Directory», menú Ver > Características avanzadas… | Siga el mensaje y, después, vuelva a generar una vista previa (consulte el § 13). |
| Esta aplicación se interrumpió hace más de 12 horas: reanudarla volvería a hacer cambios calculados con un archivo y un directorio obsoletos. Abandónela y, después, vuelva a generar una vista previa con un archivo actualizado. | La reanudación se rechaza: y, después, vuelva a generar una vista previa con un archivo actualizado (consulte el § 13). |
| Desde esta interrupción se ha realizado otra aplicación: reanudarla volvería a hacer cambios calculados con un archivo y un directorio obsoletos. Abandónela y, después, vuelva a generar una vista previa con un archivo actualizado. | Lo mismo. |
| OU creada, sin protección contra la eliminación accidental (falta el permiso «cambiar permisos» en la OU primaria): un administrador puede aplicarla en Usuarios y equipos de Active Directory (pestaña Objeto de la OU). | Nota del registro, operación correcta: la OU de grupo existe, sin protección. Consulte Delegar los permisos, § 3. |
| Contraseña rechazada por la directiva del dominio | Se aplica a los usuarios una directiva de contraseñas más estricta: elija el formato «Reforzado», o compruebe la directiva de contraseña específica de los usuarios. |
| Nombre de usuario ya utilizado | Lo mismo para «Nombre ya utilizado en esta carpeta» y «Nombre de inicio de sesión (UPN) ya utilizado en el bosque»: se ha creado un objeto entre la vista previa y la aplicación. Vuelva a generar una vista previa; la herramienta elegirá otro nombre de usuario. |
| El controlador … no responde. | Compruebe la red y el controlador y, después, haga clic en , o abandone y vuelva a generar una vista previa. |
| Pausa: … errores seguidos («…»). Corrija y, después, reanude, o deténgase aquí. | Corrija la causa indicada y, después, haga clic en , o en . |
| No se puede crear la carpeta particular (¿permisos en el recurso compartido?). | Conceda a la cuenta el permiso de modificación sobre la raíz del recurso compartido (Delegar los permisos). |
| Carpeta creada, pero no se ha podido conceder el permiso al usuario (…). | La cuenta debe poder modificar los permisos de la carpeta que ha creado: consulte Delegar los permisos. Después, conceda el permiso manualmente. |
| No se puede archivar la carpeta particular (¿permisos en el recurso compartido, o archivo abierto?): se mantiene en su sitio. | No se pierde nada: mueva la carpeta manualmente a _archives, o déjela. |
| La carpeta … ya existe y no pertenece a este usuario (¿antiguo usuario?): no se le ha asignado y no se ha podido archivar… | No se pierde nada: archive esa carpeta o cámbiele el nombre manualmente y, después, vuelva a hacer una importación; la herramienta creará entonces la carpeta del usuario. |
| Estas fichas las creó otra cuenta de Windows: solo esa cuenta puede abrirlas. | Vuelva a iniciar la herramienta con la cuenta que hizo la importación. |
| Error interno de Kontivo (incidente …). | Anote el número de incidente: el detalle técnico, sin datos de usuario, está en C:\ProgramData\ComptesAD\journaux\technique.log. |
15. Lo que la herramienta escribe en el directorio
Apellido, nombre, nombre para mostrar, grupo, nombre de usuario y nombre de inicio de sesión, descripción (según el modelo de la clave nommage.description de configuration.json: en una instalación nueva, «{classe} (gestionado por Kontivo)», y «Pendiente de grupo (gestionado por Kontivo)» para un usuario sin grupo; una configuración procedente de la V1 o la V2 conserva su descripción, consulte el § 3.7) y, si está configurado, la carpeta particular, la letra de unidad, el perfil y el script de inicio de sesión. Además, dos atributos técnicos:
employeeType: una marca que indica que la cuenta la gestiona la herramienta, y su estado (presente, dada de baja…). No la modifique;employeeNumber: huellas cifradas del ID externo (y, para una exportación SIECLE, del número SIECLE), y del apellido con el nombre y la fecha de nacimiento, calculadas con el secreto de la organización. Permiten reconocer al usuario en las importaciones siguientes, pero no permiten recuperar esa información mientras el secreto siga siendo secreto.
La herramienta nunca escribe la fecha de nacimiento ni el ID externo en el directorio: todas las cuentas del dominio, incluidos los usuarios, pueden leer esa información. No toca los atributos info y employeeID de los usuarios (salvo si usted pide borrar un ID externo encontrado en claro en employeeID). Tampoco escribe el ID externo, el número SIECLE ni la fecha de nacimiento en sus propios archivos (registros, planes, fichas).
Los grupos creados por la herramienta son grupos de seguridad globales, en la carpeta de los grupos, reconocidos por una marca en su atributo adminDescription. El grupo de distribución ComptesAD-Etat, sin miembros, guarda el estado de la herramienta: no lo elimine.
Nada de lo que la herramienta escribe en el directorio depende del idioma de la interfaz: descripciones, nombres de las OU, marcas. Por tanto, dos equipos configurados en dos idiomas gestionan el mismo directorio de la misma forma. Solo los valores propuestos a una instalación nueva (nombres de las OU y de los grupos, descripciones) siguen el idioma de la primera configuración; una vez escritos en configuration.json, ya no cambian con el idioma.
Nunca se modifican: las cuentas de administración (aunque se hayan guardado por error con los usuarios), las cuentas de su lista «que no se deben tocar nunca», las cuentas de la carpeta de los usuarios que la herramienta no ha creado ni asumido, y todo lo que está fuera de las tres carpetas elegidas.
16. Los demás documentos
- Exportar los archivos escolares (en francés): el paso a paso de las exportaciones SIECLE, ONDE, Pronote y EcoleDirecte de las escuelas francesas, y las columnas esperadas (consulte también el apartado Formatos escolares reconocidos).
- Delegar los permisos: los permisos exactos de la cuenta que inicia la herramienta, en el directorio y en el recurso compartido de las carpetas particulares.
- Ficha del registro RGPD (en francés): la ficha de tratamiento que debe cumplimentar con su delegado de protección de datos.
- Los mismos documentos en los demás idiomas:
docs\fr\,docs\en\,docs\de\,docs\pt\ydocs\it\(Notice.html,Deleguer-les-droits.html,LISEZMOI.txt); en la raíz del archivo comprimido,LISEZMOI.txt(en francés) yREADME.txt(en inglés). Las dos páginas anteriores sobre los archivos escolares y el registro RGPD solo existen en francés, endocs\fr\. - La primera pasada en una OU de prueba, antes de la puesta en servicio: consulte el § 6.
Kontivo 3.0.0, para Active Directory · © 2026 · software propietario (consulte LICENCE.txt) · los nombres de las capturas son inventados · Active Directory es una marca de Microsoft.